18. Aug. 2026/Lesezeit: 6 MinutenKI und ML
Kontrollierte KI für alle Entwickler:innen: Enterprise-Kontrollen in Snowflake CoCo

Im Juli haben wir über die Fähigkeit von Snowflake CoCo geschrieben, Enterprise-KI vertrauensvoll zu skalieren, basierend auf drei Ideen: Verwaltung von KI-Kosten, Verankerung von KI im Unternehmenskontext und Bereitstellung vertrauenswürdiger KI an den Orten, an denen die Arbeit bereits stattfindet.
Darauf aufbauend erweitern wir heute unsere Governance-Funktionen. Während Kontingente pro Nutzer:in für das KI-Kostenmanagement nun allgemein verfügbar sind, führen wir auch drei neue Funktionen ein (in Kürze allgemein verfügbar), die die Governance über die Ausgaben hinaus auf Zugriff, Verhalten und Tools ausweiten. Dadurch können Unternehmen nicht nur Grenzen für KI-Kosten definieren, sondern auch dafür, was KI erreichen kann, wie sie sich verhält und mit welchen externen Systemen sie interagieren kann.
Zusammen bieten diese Kontrollen Plattform- und Sicherheitsteams eine klare Lösung für den Zugriff auf Enterprise-KI: Administrator:innen erhalten ausreichend Transparenz und Kontrolle, um CoCo in ihren gesamten Unternehmen breit zugänglich zu machen, und Entwickler:innen erhalten einen Agenten, der diese Leitplanken automatisch übernimmt. Dadurch bleibt die Governance im Hintergrund und die Arbeit geht voran.
Kosten-Governance: Kontingente pro Nutzer:in sind jetzt allgemein verfügbar
Kontingente pro Nutzer:in sind jetzt auf jeder CoCo-Oberfläche allgemein verfügbar: CoCo in Snowsight, CoCo CLI und CoCo Desktop.
Administrator:innen legen tägliche und monatliche KI-Credit-Limits pro Nutzer:in fest, und Snowflake setzt diese automatisch durch. Wenn ein:e Nutzer:in ein Limit erreicht, wird der Zugriff blockiert, ohne dass benutzerdefinierter Code, gespeicherte Prozeduren oder manuelle Eingriffe erforderlich sind. Der Zugriff wird an der nächsten Zyklusgrenze zurückgesetzt.
Tägliche und monatliche Limits werden unabhängig voneinander ausgewertet. Ein Data Engineer, der CoCo bittet, eine Reihe von Legacy-Prozeduren iterativ zu refaktorieren und Dutzende von Prompts ausführt, um die richtige Ausgabe zu erhalten, taucht am Ende des Monats nicht mehr als überraschender Posten auf. Tägliche Limits begrenzen die Nutzung auf den von Ihnen festgelegten Schwellenwert und blockieren weitere Anfragen bis zum nächsten Zyklus.
Die Nutzung bleibt über SNOWFLAKE.ACCOUNT_USAGE vollständig abfragbar, mit Details pro Anfrage nach Nutzer:in, Modell und Token-Typ. Sie können CoCo auch direkt fragen: „Welche Nutzer:innen verbrauchen diesen Monat die meisten Credits?“ und erhalten eine Antwort mit den zugrunde liegenden Daten.
Drei Governance-Ebenen, die vor Beginn einer Sitzung durchgesetzt werden
Kosten sind eine Dimension. Mit dieser Einführung werden drei zusätzliche Kontrollen vorgestellt, die alle in Kürze allgemein verfügbar sind1 und regeln, worauf ein Agent zugreifen und was er tun kann.
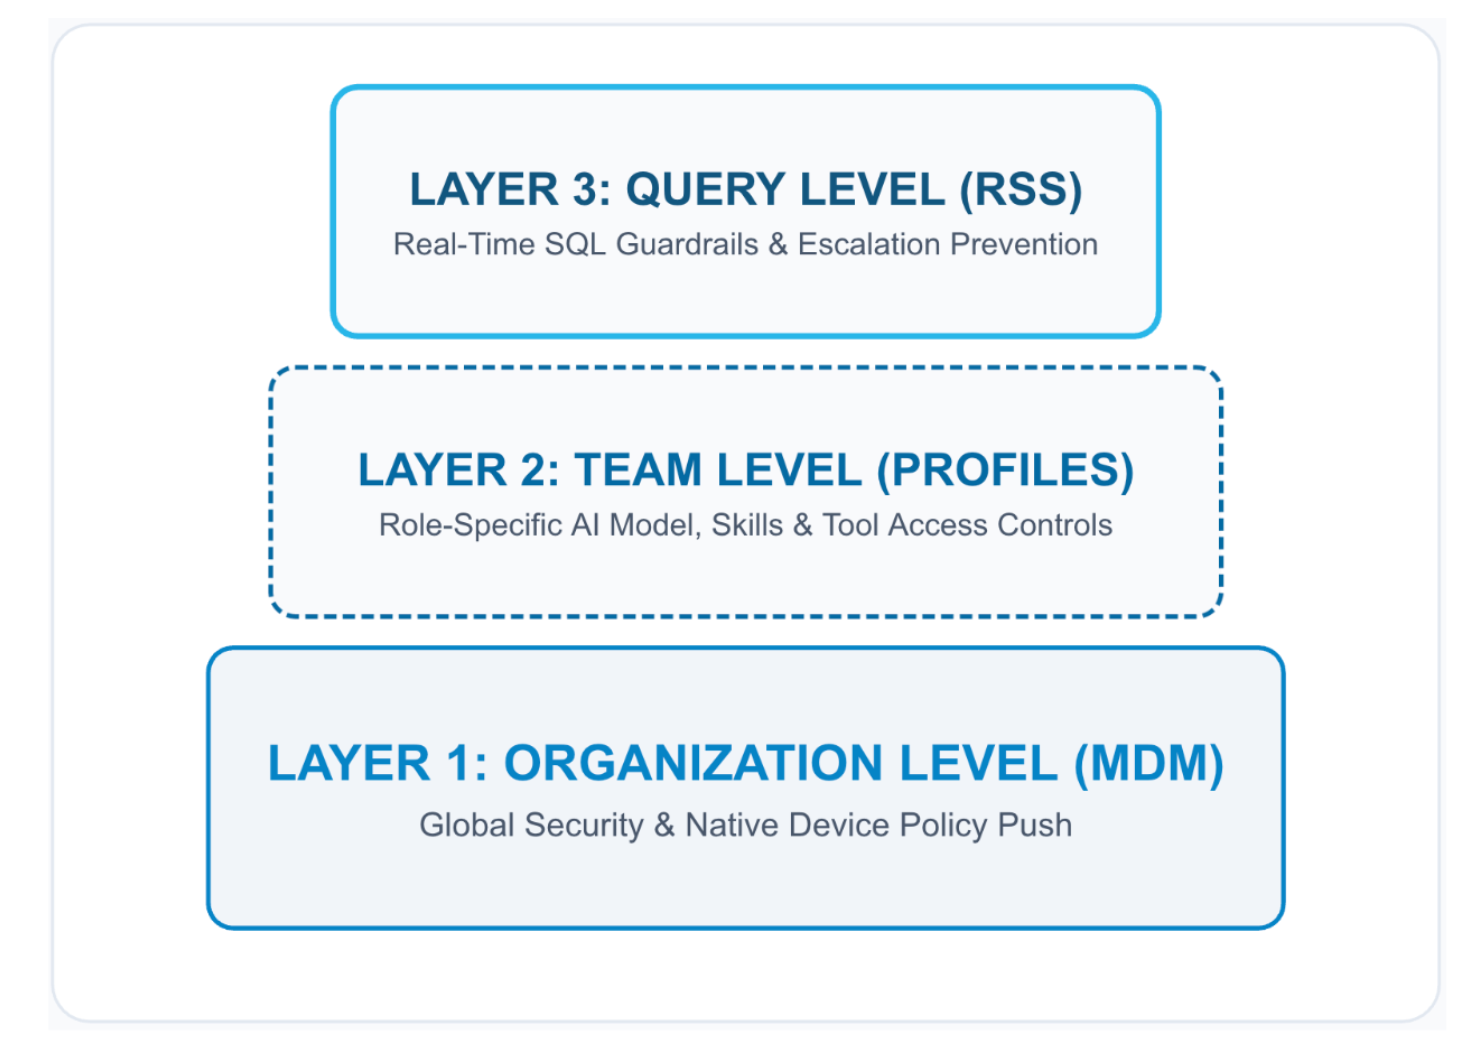
Abbildung 1: Drei Governance-Ebenen: Abfrageebene, Teamebene und Unternehmensebene
MDM, in Kürze allgemein verfügbar, überträgt bei entsprechender Konfiguration unternehmensweite Richtlinien auf jede CoCo-Installation. Administrator:innen definieren, mit welchen Model Context Protocol (MCP)-Servern sich Nutzer:innen verbinden dürfen, welche Modelle für Nutzer:innen verfügbar sind und welche Tool-Aktionen genehmigungspflichtig sind. Die Richtlinie gilt konsistent, unabhängig davon, ob ein:e Entwickler:in CoCo in Snowsight, CoCo CLI oder CoCo Desktop startet, und Nutzer:innen können eine erzwungene Einstellung nicht deaktivieren.
Agentenprofile definieren Standardwerte pro Team oder Rolle: das Standardmodell, vorinstallierte Skills und den Tool-Zugriff. Ein Data Engineering-Team und ein Finance Analytics-Team können unterschiedliche CoCo-Einstellungen ausführen, ohne dass eines der Teams selbst etwas konfigurieren muss. Administrator:innen legen das Profil einmal fest, und RBAC (Role-Based Access Control) wendet es an.
Restricted Session Scope (RSS), in Kürze allgemein verfügbar, schränkt ein, welches SQL ein Agent ausführen kann, bis eine entsprechende Rolle in der Sitzung aktiv ist. Dies ist die Kontrolle, die die Frage nach dem Schadensradius direkt beantwortet, da dem Agenten nicht mehr implizit alles anvertraut wird, was die Anmeldeinformationen der Nutzer:innen zulassen.
Jede dieser Kontrollen operiert in einem anderen Geltungsbereich und wird vor Beginn einer Sitzung durchgesetzt, anstatt im Nachhinein überwacht zu werden.
Verwalteter MCP- und Tool-Zugriff über das Cortex AI Gateway
Der Zugriff auf MCP-Server ist eine der Möglichkeiten, wie der Agentenkontext über Snowflake hinausgeht und Agenten mit den Systemen verbindet, die Teams bereits verwenden: Jira, Slack, Google Workspace, interne APIs und Tausende mehr.
CoCo verbindet sich nun mit MCP-Servern über Tools by Cortex AI Gateway, in Kürze als Public Preview verfügbar, das zentralisierte MCP-Gateway, das auf der Technologie der Natoma-Akquisition von Snowflake basiert.
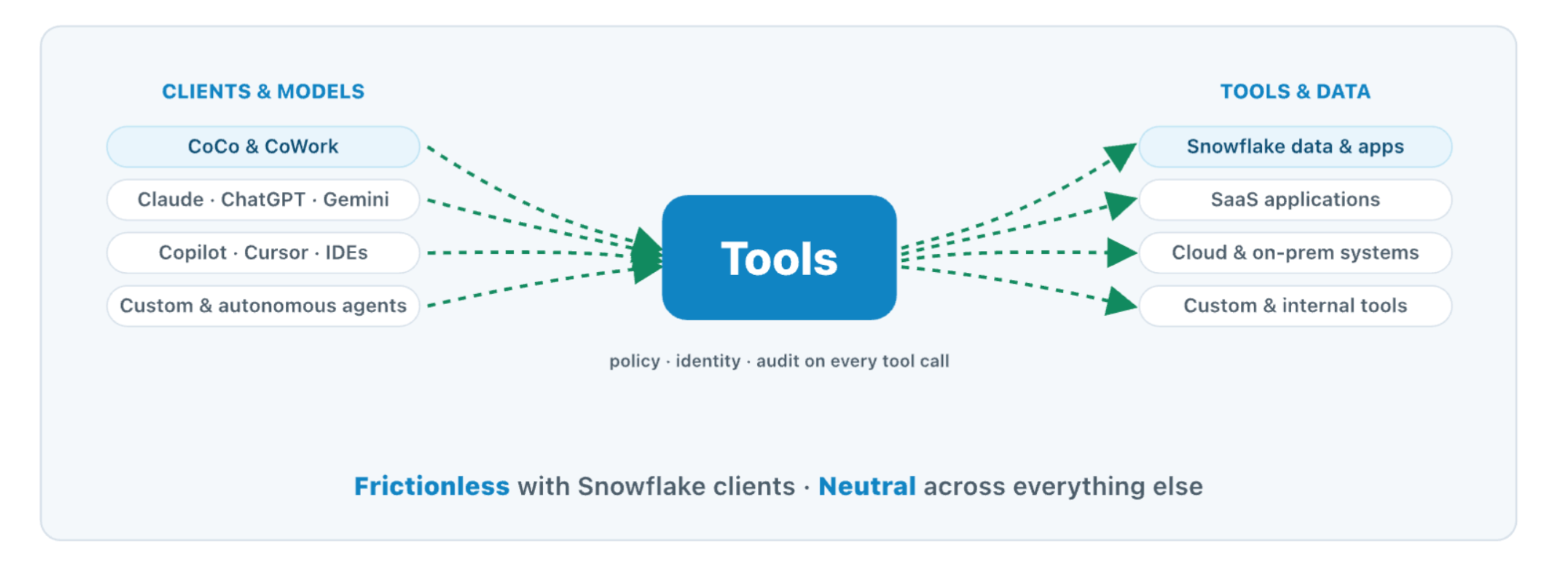
Abbildung 2: Tools by Cortex AI Gateway
Governance-Richtlinien werden im Horizon Catalog definiert und auf der Ebene der Tool-Aufrufe durchgesetzt, was Administrator:innen vier Kontrollen bietet, die es zuvor nicht gab:
- Allowlisting auf Serverebene: Administrator:innen wählen aus, welche MCP-Server unternehmensweit verfügbar sind. Deaktivierte Server sind für Endnutzer:innen unsichtbar.
- Richtlinie auf Toolebene: Einzelne Tools können deaktiviert werden, ohne einen gesamten Server zu deaktivieren, sodass beispielsweise ein Salesforce-Lesetool verfügbar bleiben kann, während ein Löschtool dies möglicherweise nicht ist.
- Ratenbegrenzungen: Obergrenzen für Tool-Aufrufe pro Server verhindern, dass ein falsch konfigurierter Agent eine ratenbegrenzte externe API überlastet.
- Umfassender Audit-Trail: Tool-Aufrufe zeichnen auf, wer die Aktion angefordert hat, welche Berechtigungen vorlagen, ob die Aktion zulässig war und wie das Ergebnis lautete.
In Kombination mit verwalteten Einstellungen, die verhindern, dass Nutzer:innen ihre eigenen MCP-Server konfigurieren, werden externe Tool-Aufrufe eines Agenten im Voraus genehmigt und sind im Nachhinein überprüfbar.
Was dies für Administrator:innen bedeutet
Als Ergebnis dieser Änderungen können Administrator:innen nun eine KI-Zugriffsrichtlinie verfassen, die Sicherheitsüberprüfungen unterstützt.
Vor diesen Kontrollen mussten Teams CoCo oft auf begrenzte Gruppen, ein Sandbox-Schema oder einen manuellen Genehmigungsprozess beschränken. Die Produktivitätsgewinne waren klar, aber das Risiko war schwerer zu messen.
Kontingente machen individuelle Ausgaben begrenzt und durchsetzbar. Verwaltete Einstellungen sorgen für konsistente Richtlinien auf jeder Oberfläche. RSS macht die Datenreichweite eines Agenten explizit. Und das Cortex AI Gateway sorgt dafür, dass der Zugriff auf externe Tools genehmigt und protokolliert wird. Jede dieser Funktionen entspricht einer spezifischen Frage, die ein:e Sicherheitsprüfer:in stellen könnte – Fragen, auf die es nun konkrete Antworten gibt.
Was dies für Entwickler:innen bedeutet
Governance kann nach Reibung klingen, aber das Ziel ist es, mehr Entwickler:innen Zugang zu gewähren.
Viele Entwickler:innen arbeiten in Sandboxes, weil Plattformteams den Produktionszugriff nicht genehmigen können. Die richtigen Kontrollen erleichtern die Genehmigung und geben Entwickler:innen mehr Raum für die Entwicklung.
Nichts davon bedeutet zusätzliche Arbeit für den Alltag von Entwickler:innen. Agentenprofile werden nach Rolle angewendet, sodass das richtige Modell und die richtigen Skills bereits geladen sind, wenn ein:e Entwickler:in eine Sitzung öffnet. Verwaltete MCP-Verbindungen erscheinen automatisch im Client, sobald ein:e Administrator:in sie aktiviert, und der:die Entwickler:in authentifiziert sich einmal pro Dienst, anstatt Server-URLs zu suchen und JSON-Konfigurationsdateien zu bearbeiten. Im Normalfall ist die Governance-Ebene unsichtbar. Sie tritt nur in Erscheinung, wenn ein:e Nutzer:in im Begriff ist, etwas zu tun, das ohnehin ein Problem dargestellt hätte.
Jetzt entdecken
Laden Sie CoCo Desktop herunter oder öffnen Sie CoCo direkt in der Snowsight-Oberfläche.
Kontingente pro Nutzer:in sind heute in Ihrem Konto verfügbar. Um Ihr erstes Limit festzulegen, lesen Sie „Kostenkontrollen für CoCo“ in der Snowflake-Dokumentation. Informationen zur unternehmensweiten Durchsetzung von Richtlinien finden Sie unter „Verwaltete Einstellungen“.
Für einen tieferen Einblick in die Funktionsweise der Tool-Aufruf-Governance auf der gesamten Plattform lesen Sie „Snowflake Launches Cortex AI Gateway and Advanced AI Security at Black Hat 2026“.
1 Dieser Inhalt enthält zukunftsgerichtete Aussagen, unter anderem über künftige Produktangebote. Diese Aussagen stellen keine Garantie dar, dass diese Angebote tatsächlich bereitgestellt werden. Die tatsächlichen Ergebnisse und Angebote können abweichen und unterliegen bekannten und unbekannten Risiken und Unsicherheiten. Weitere Informationen finden Sie in unserem jüngsten 10-Q-Formular.