28. Juli 2026/Lesezeit: 5 MinutenProdukt & Technologie
Snowflake präsentiert Cortex AI Gateway und erweiterte KI-Sicherheit auf der Black Hat 2026

Bedenken hinsichtlich der KI-Sicherheit sind laut dem 2026 State of Tech Talent Report der Linux Foundation von 17 % im Jahr 2024 auf 48 % im Jahr 2026 gestiegen – eine kritische Verschiebung, wenn man bedenkt, dass sich zwar 97 % der Unternehmen zur Implementierung von KI verpflichtet haben, 57 % jedoch mit einer erheblichen Kapazitätslücke im Bereich Sicherheit und Risikomanagement konfrontiert sind. Durch die Kombination von Datenzugriff, Systemausführung und Datenbewegung in einem einzigen Profil haben autonome Agenten die Angriffsfläche von Unternehmen drastisch vergrößert. Ein Flickenteppich aus Fixes auf der Anwendungsebene und Legacy-Monitoring-Tools reicht nicht mehr aus. Um KI im Unternehmen sicher zu skalieren, muss die Sicherheit direkt in die Daten- und Steuerungsebenen integriert werden.
Auf der Black Hat 2026 liefert Snowflake diese Grundlage und kündigt das Cortex AI Gateway sowie wichtige produktionsreife Fortschritte in der KI-Sicherheit an.
Agenten-Interoperabilitätsschicht: Erweiterung der Snowflake-Governance mit dem Cortex AI Gateway
Mit dem rasanten Aufstieg autonomer Agenten nutzen Teams zunehmend Standards wie MCP, um LLMs mit Datenbanken, internen Tools und SaaS-Umgebungen zu verbinden. Die dezentrale Einführung führt jedoch zu unkontrolliertem Wildwuchs, fragmentierten Nutzererlebnissen und schwerwiegenden Sicherheitsrisiken, wodurch Unternehmen anfällig für ungeprüfte Server, Tool-Hijacking und Datenexfiltration werden. Wenn Unternehmen autonome Agenten über Modelle, Tools und Plattformen hinweg skalieren, stoßen sie auf ein schwieriges Problem: fragmentierter Zugriff, mangelnde Transparenz über die Aktivitäten der Agenten und außer Kontrolle geratende KI-Kosten.
Durch die Integration von Natoma – einem zentralisierten MCP-Gateway, das Identität, Richtlinien und Audits auf der Ebene von Tool-Aufrufen durchsetzt – in das Snowflake-Ökosystem bildet das Cortex AI Gateway die Verbindungsschicht für alle vertrauenswürdigen Agentenaktivitäten. Es ermöglicht Unternehmen, ein neues Maß an kontrollierter Agenten-Interoperabilität zu erreichen, und bietet ihnen gleichzeitig Transparenz und Kontrolle über die KI-Verbrauchskosten.
Das Cortex AI Gateway regelt, wie KI-Agenten – sowohl First-Party-Tools (wie Snowflake CoCo und CoWork) als auch Third-Party-Ökosysteme (wie Amazon Bedrock, Azure AI Foundry, ChatGPT, Claude Code, Cursor, benutzerdefinierte LangChain- oder LlamaIndex-Apps und andere) – auf Modelle, Daten, MCP-Server und Unternehmenstools zugreifen. Unternehmen können die Nutzung von MCP-Tools mit Tools by Cortex AI Gateway über ein zentralisiertes Gateway kontrollieren, was Teams Kontrolle und Transparenz darüber gibt, wer die Aktion angefordert hat, welche Berechtigungen vorliegen und ob die Aktion zulässig ist.
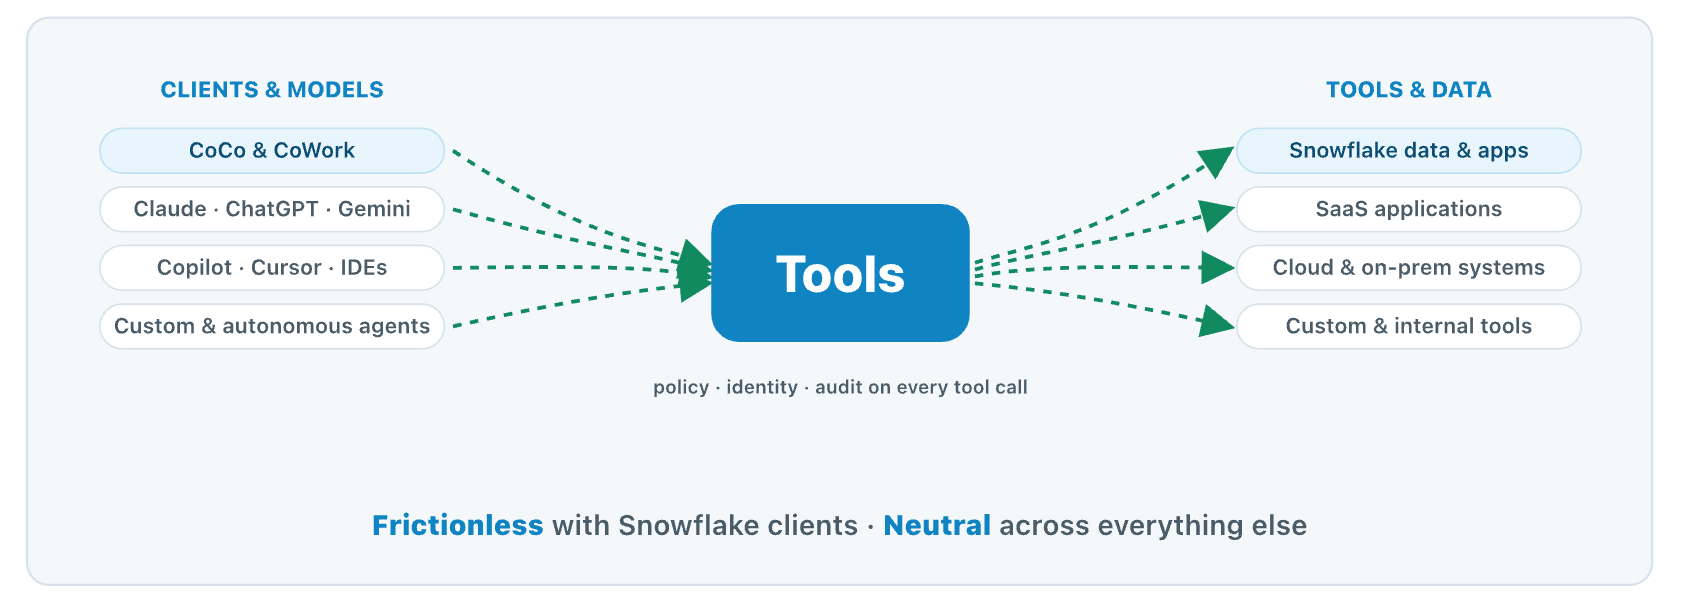
Als erster Meilenstein auf unserer KI-Gateway-Roadmap bietet das Cortex AI Gateway die Kerninfrastruktur, die erforderlich ist, um Tool-Zugriff, Sicherheit und Governance für Unternehmensagenten zu vereinheitlichen. Es erweitert das strenge Data Governance-Framework von Snowflake auf den Agentenverkehr.
Das Cortex AI Gateway bietet drei Dinge, die Unternehmen benötigen, um Agenten sicher zu skalieren:
Kontrolle: Gewähren, beschränken und prüfen Sie den Modell- und Tool-Zugriff über einen einzigen Endpunkt. Anstatt jeden neuen Agententyp manuell zu konfigurieren, können Teams Berechtigungen zentral mit fein granularer Autorisierung verwalten.
- Umfangreicher Modellkatalog (Private Preview): Bringen Sie die benötigten Modelle unter ein Dach – GPT, Gemini, Claude, Grok, Mistral, GLM und mehr – und führen Sie sie in Ihrer Geografie aus, um sicherzustellen, dass Daten in der Region bleiben, in der sie bleiben müssen.
- Zugriffs-Governance und Sprawl-Kontrolle (Private Preview): Dies reduziert die Notwendigkeit für Administratoren, Verbindungen für Dutzende von neuen Agententypen manuell zu konfigurieren. Stattdessen können Teams den Tool-Zugriff über einen einzigen Endpunkt gewähren, beschränken und prüfen.
- Kontrolle jeder Agentenverbindung (Private Preview): Erleben Sie optimierte Zugriffs- und Datenrichtlinien, Authentifizierung, fein granulare Autorisierung und Berechtigungen über mehr als 100 MCP-Server hinweg (einschließlich BYO und VPC Connect) sowie die automatische Erkennung und Überwachung von Schatten-KI und MCPs.
Transparenz: Agentenaktionen werden in Echtzeit erfasst: welches Tool aufgerufen wurde, welches System es berührt hat, in welcher Reihenfolge und von wem. Audit-Trails liefern Sicherheits- und Compliance-Teams die benötigten Nachweise, ohne jeden Agenten einzeln instrumentieren zu müssen.
- Beobachtbarkeit und Tracing (Private Preview): Agenten-Tool-Aufrufe können sicher in Echtzeit erfasst werden und bieten die umfassenden Audit-Trails, die für Nutzungsverfolgung, Fehlerbehebung und Forensik erforderlich sind.
- Überprüfbarkeit von Agentenaktionen (Private Preview): Greifen Sie auf eine End-to-End-Aufzeichnung der Agentenaktionen zu, einschließlich der Systeme, die berührt wurden, und in welcher Reihenfolge.
Kosten und Performance: Leiten Sie Anfragen basierend auf Kosten, Latenz, Fähigkeiten und anderen Anforderungen automatisch an das richtige Modell weiter. Setzen Sie Ausgabenlimits nach Team, Agent oder Workload durch, bevor die Kosten aus dem Ruder laufen.
- KI-Kostenkontrolle (Private Preview): Erhalten Sie eine einheitliche Ansicht des KI-Verbrauchs nach Team, Agent oder Workload; verwalten und wenden Sie Budget-Leitplanken an; leiten Sie einfachere Aufgaben an günstigere Modelle weiter, ohne an Qualität einzubüßen.
- Intelligentes Modell-Routing (Private Preview): Leiten Sie Agentenanfragen basierend auf Kosten, Latenz, Fähigkeiten und Datenresidenzanforderungen automatisch an das richtige Modell weiter, sodass Unternehmen bessere Ergebnisse erzielen, ohne zu viel zu bezahlen oder sensible Daten in die falsche Region zu senden, einschließlich Prompt-Management.
KI-Sicherheits-Stack: Übergang zur Produktionsreife
Ergänzend zu unseren neuen KI-MCP-Gateway-Funktionen überführen wir eine Reihe nativer Sicherheitsfunktionen auf Unternehmensniveau in die allgemeine Verfügbarkeit (GA) und die Public Preview. Diese Defense-in-Depth-Funktionen tragen dazu bei, dass Ihre KI-Workloads und Daten in Produktionsumgebungen geschützt bleiben.
Sicherung von Agentenidentität und Sitzungen
Agentenidentität (GA): Sicherheits- und Governance-Teams erhalten nun mehr Transparenz über Agentenaktivitäten. Teams können Datenzugriffsrichtlinien durchsetzen, die speziell dann gelten, wenn sich ein Agent in der Sitzung befindet, wodurch sensible Daten geschützt bleiben, selbst wenn der Agent im Namen eines privilegierten Benutzers ausgeführt wird. Wir haben außerdem eine dedizierte Verfolgung der Agentenidentität in den Account Usage-Ansichten für Auditing-Zwecke hinzugefügt.
Identität von Drittanbieter-Agenten: Wir erweitern diese robusten Identitäts-Frameworks auf Drittanbieter-Agenten durch Integrationen mit führenden Sicherheitsinnovatoren wie 1Password, Aembit, Cyera, Linx Security, Okta, SailPoint und Saviynt. Das bedeutet, dass dieselben Governance-Richtlinien, die Sie auf Snowflake-native Agenten anwenden, auch auf externe KI-Tools ausgeweitet werden können.
Eingeschränkter Sitzungsumfang (bald GA): Der eingeschränkte Sitzungsumfang begrenzt die Möglichkeiten einer Agentensitzung auf das, was die Aufgabe erfordert, sodass eine schreibgeschützte Analyse schreibgeschützt bleibt, selbst wenn die Rolle des Benutzers normalerweise viel mehr zulässt.
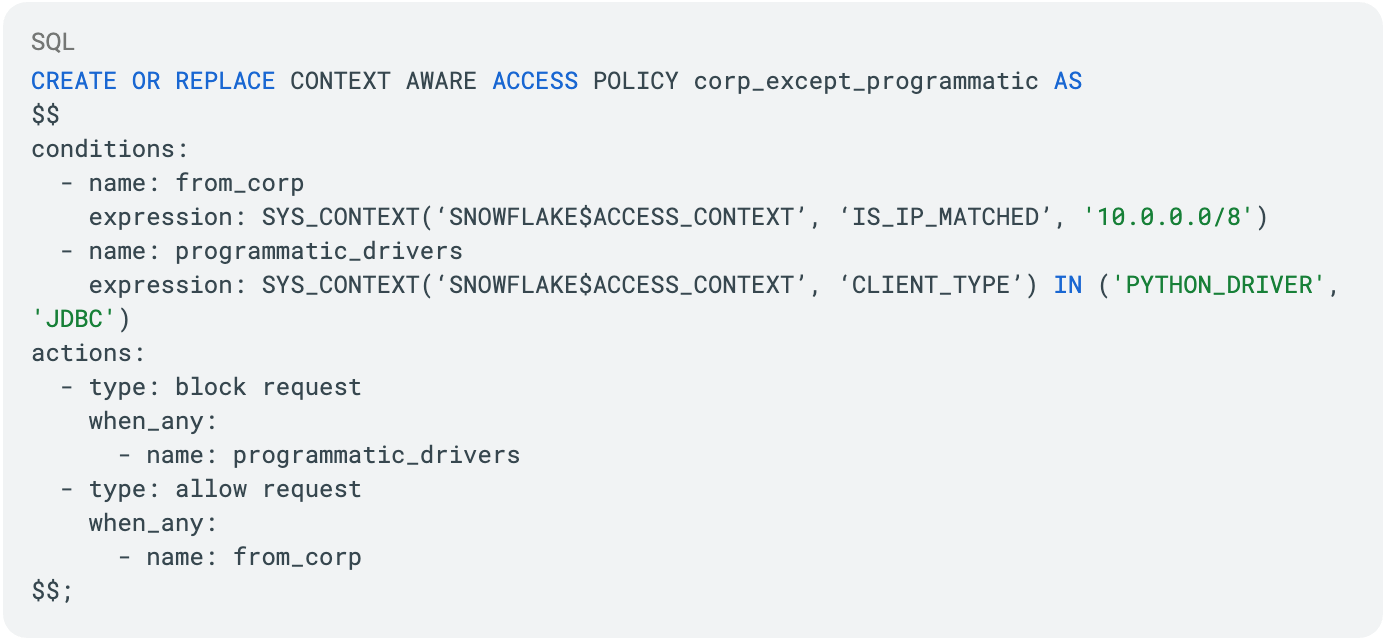
- Kontextbezogene Zugriffsrichtlinien (Private Preview): Unsere neuen kontextbezogenen Zugriffsrichtlinien sind eine Zero-Trust-Snowflake-Kontrolle, die es Sicherheitsadministratoren ermöglicht, eine einzige Richtlinie zu erstellen, die Identität, Netzwerk und Client-Kontext gemeinsam in einem Ausdruck auswertet.
Proaktives KI-Sicherheits-Posture-Management
Natives AI Security Posture Management (GA): Das Management der kontinuierlichen Konfigurationsrisiken komplexer KI-Workloads ist nun vollständig in das Snowflake Trust Center integriert. Security-Operations-Teams erhalten ein umfassendes Dashboard, um proaktiv nach KI-spezifischen Risiken zu scannen, die Compliance-Lage im Hinblick auf neue globale Vorschriften zu bewerten und programmatische Behebungen bereitzustellen, um Fehlkonfigurationen zu sperren.
Zero-Trust-Kontrolle der Datenexfiltration
Erweiterte Verhinderung von Datenexfiltration: Snowflake hat sein Paket zur Verhinderung von Datenexfiltration (DXP) über das Trust Center als Preview eingeführt. Durch die Kombination von Echtzeit-Telemetrie mit strengen Richtlinien für die Datenbewegung (GA) können Unternehmen unbefugte Datenflüsse erkennen und abfangen, bevor sie das Ökosystem verlassen. Die Plattform kann proaktiv Folgendes markieren und blockieren:
Abrufe sensibler Daten, die von KI-Agenten ausgelöst werden
Unbefugtes Daten-Routing an interne oder externe Stages
Massendaten-Downloads über Benutzeroberflächen
Clientseitige CoCo CLI VM-Sandbox (Private Preview): Führen Sie KI-gestützte Entwicklungs-Workflows aus und minimieren Sie gleichzeitig die Gefährdung von Anmeldeinformationen, lokalem Speicher oder Netzwerken durch clientseitige KI-Workloads. Virtual Machine (VM) Sandboxing isoliert jede CoCo-Sitzung in einem separaten Linux-Kernel, isoliert vom Host-Betriebssystem, sodass Entwickler:innen das volle CoCo-Erlebnis erhalten, während Ihre Sicherheits- und Compliance-Teams die erforderliche Isolierung erhalten. Verfügbar als vom Administrator erzwungene oder selbstverwaltete Kontrolle, derzeit unter macOS.
Multi-Party-Resilienzkontrollen
Ransomware-Schutz durch Multi-Party Approval (MPA) ist jetzt GA und beseitigt Single Points of Failure aus Ihrer sensibelsten Architektur. Es erfordert zwei oder mehr Autorisierungen, bevor eine destruktive Systemänderung durchgeführt werden kann. Selbst wenn hochrangige administrative Anmeldeinformationen gekapert werden, können Ransomware-Akteure Daten nicht einseitig löschen oder Konfigurationen ändern, was dazu beiträgt, die Widerstandsfähigkeit Ihres Unternehmens gegen Erpressung zu verbessern.
Sicherung der nächsten Ära der Unternehmensinnovation
Die Sicherung des Agentic Enterprise beginnt mit Vertrauen; um Agenten in die Lage zu versetzen, systemübergreifend sicher Reasoning anzuwenden und zu handeln, muss Sicherheit in die Kern-Daten- und KI-Infrastruktur integriert werden. Aus diesem Grund adressiert Snowflake den gesamten Workflow: den Schutz von Daten, die Sicherung von Modellen und die Kontrolle von Agenten. Die Platzierung von Sicherheitskontrollen direkt neben Unternehmensdaten und -kontext ermöglicht es Unternehmen, ohne Kompromisse innovativ zu sein. Teams können sicher vom Prototyp zur Produktion übergehen und KI-Agenten dort einsetzen, wo sie hingehören: innerhalb des sicheren Unternehmens.
Besuchen Sie Snowflake auf der Black Hat USA 2026: Besuchen Sie den Snowflake-Stand #8206, um Demonstrationen des Cortex AI Gateways, der KI-Agent-Identitätskontrollen und der automatisierten Bedrohungsscanner zu erleben, die direkt in das Snowflake Trust Center integriert sind. Wenn Sie an weiteren Details interessiert sind, können Sie auch mit einem Mitglied unseres Produktteams sprechen.
Beginnen Sie Ihre KI-Transformationsreise, indem Sie Snowflake selbst ausprobieren.
Erfahren Sie mehr darüber, wie Sie das Agentic Enterprise sichern können.
Zukunftsgerichtete Aussagen: Dieser Inhalt enthält zukunftsgerichtete Aussagen, unter anderem über künftige Produktangebote. Diese Aussagen stellen keine Garantie dar, dass diese Angebote tatsächlich bereitgestellt werden. Die tatsächlichen Ergebnisse und Angebote können abweichen und unterliegen bekannten und unbekannten Risiken und Unsicherheiten. Weitere Informationen finden Sie in unserem jüngsten 10-Q-Formular.

