15. Sept. 2026/Lesezeit: 8 MinutenProdukt & Technologie
Innovation ohne Kostenfalle: Wie Sie mit KI-Kontingenten pro Nutzer:in sicher skalieren

Jede Führungskraft steht bei der Bereitstellung von KI vor demselben grundlegenden Spannungsfeld: Wie gibt man Teams die Freiheit für Innovationen und stellt gleichzeitig sicher, dass ein einzelner ausufernder Prozess nicht zu einer fünfstelligen KI-Rechnung führt?
Wenn der KI-Zugriff uneingeschränkt ist, kann ein:e einzelne:r Entwickler:in, der:die eine Agentenschleife auslöst, oder ein:e Analyst:in, der:die einen nicht optimierten Prompt über eine Tabelle mit einer Million Zeilen ausführt, das monatliche Budget einer Abteilung an einem einzigen Nachmittag unerwartet aufbrauchen. Die traditionelle Lösung – die Beschränkung des Zugriffs auf eine kleine Gruppe zugelassener Nutzer:innen – schützt zwar die Margen, kann aber die Geschäftstransformation aufhalten.
Kontingente pro Nutzer:in, die jetzt allgemein in Snowflake verfügbar sind, wurden entwickelt, um diesen Kompromiss zu beseitigen.
Anstatt dass sich ein Unternehmen zwischen finanziellem Risiko und langsamer Innovation entscheiden muss, bieten Kontingente pro Nutzer:in automatisierte Ausgabenleitplanken auf individueller Ebene. Alle Nutzer:innen erhalten den benötigten Zugriff, während Finanz- und Plattformteams die Gewissheit haben, dass die Kosten vorhersehbar, kontrolliert und skalierbar bleiben.
Die geschäftlichen Auswirkungen von Kontingenten pro Nutzer:in
Herkömmliche Kostenkontrollen (wie aggregierte Team-Budgets) überwachen die Gesamtausgaben für eine gesamte Abteilung oder ein gesamtes Warehouse. Obwohl sie für die Nachverfolgung auf Makroebene effektiv sind, haben aggregierte Budgets einen entscheidenden blinden Fleck: Sie zeigen Ihnen, dass ein Team zu viel ausgegeben hat, aber erst nach Erhalt der Rechnung, wer dies getan hat oder warum.
Kontingente pro Nutzer:in wandeln dieses Modell von reaktiver Nachverfolgung in proaktiven Schutz um:
Operative Dimension |
Vor Kontingenten pro Nutzer:in |
Mit Kontingenten pro Nutzer:in (GA) |
Finanzielles Risiko |
Ein ausuferndes Skript oder ein Prompt verbraucht das gesamte monatliche Budget eines Teams. |
Isolieren und beschränken Sie Überschreitungen mit detaillierten täglichen und monatlichen Limits. |
Zugriffsmodell |
Der Zugriff ist auf ausgewählte Power-User:innen beschränkt, um überraschende Kosten zu vermeiden. |
Universeller Self-Service bietet Zugriff im gesamten Unternehmen. |
Administrativer Aufwand |
FinOps verbringt Stunden damit, nach einer Kostenspitze die Nutzerzuordnung zu ermitteln. |
Automatisierte Blockierungsdurchsetzung und Nutzerbenachrichtigungen machen es einfach. |
Nutzererfahrung |
Nutzer:innen tappen im Dunkeln, bis der Zugriff manuell entzogen wird. |
Proaktive Warnungen regen Nutzer:innen zur Selbstkorrektur an, bevor sie Limits erreichen. |
Schützen Sie Ihre Margen mit Blockierungsdurchsetzung
Ein wichtiger Faktor für die sichere Skalierung von KI ist die Blockierungsdurchsetzung, die es einem Kontingent ermöglicht, als automatischer „Schutzschalter“ zu fungieren, wenn die Nutzung einen Überlastungspunkt erreicht. Das bietet folgende Vorteile:
Gezielte Eindämmung: Wenn Nutzer:innen ihr tägliches oder monatliches Limit für einen verwalteten KI-Dienst erreichen, wird ihr Zugriff auf diesen spezifischen Dienst bis zum nächsten Zyklus automatisch pausiert.
Begrenzter Kollateralschaden: Durch die Einschränkung des KI-Zugriffs einer Nutzer:in werden weder die Standard-Warehouse-Rechenressourcen unterbrochen noch werden andere im Team beeinträchtigt. Der Zugriff wird automatisch wiederhergestellt, wenn der neue Zyklus beginnt – es sind keine manuellen IT-Support-Tickets erforderlich.
Schnelle Durchsetzungen: Die Nachverfolgung der Nutzerausgaben erfolgt in wenigen Minuten, auch bei laufenden Anforderungen und Abfragen, was bedeutet, dass Mehrausgaben rechtzeitig erkannt werden.
Maßgeschneiderter Mehrwert in Ihrem gesamten Unternehmen für jede Nutzer-Persona
Kontingente pro Nutzer:in bieten auf jeder Unternehmensebene einen Mehrwert:
- Für CFOs und FinOps-Führungskräfte: Erhalten Sie eine nahezu absolute Budget-Vorhersehbarkeit. Die Kombination von Tageslimits (um Anomalien an einzelnen Tagen abzufangen) mit monatlichen Obergrenzen verhindert, dass einzelne Ausreißer übergeordnete finanzielle Ziele gefährden.
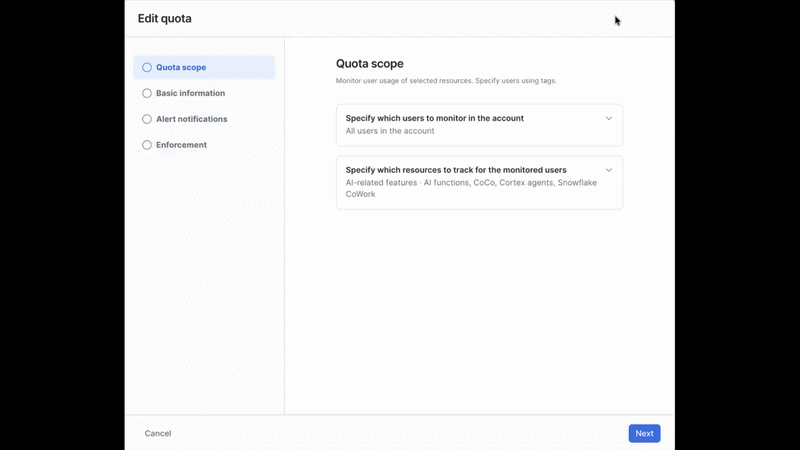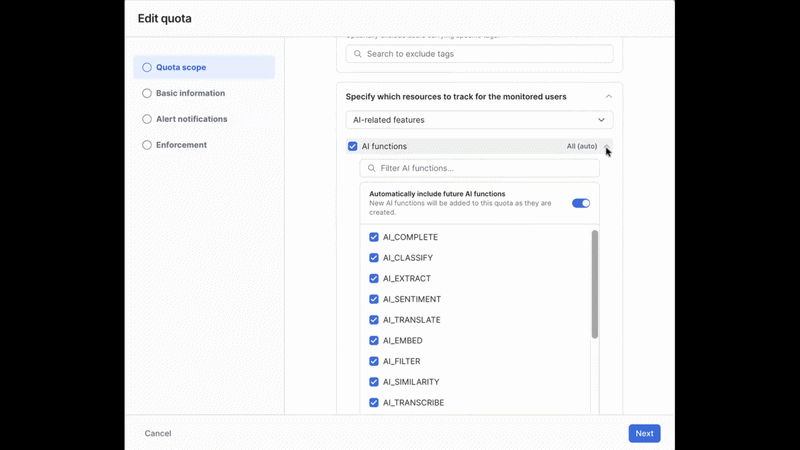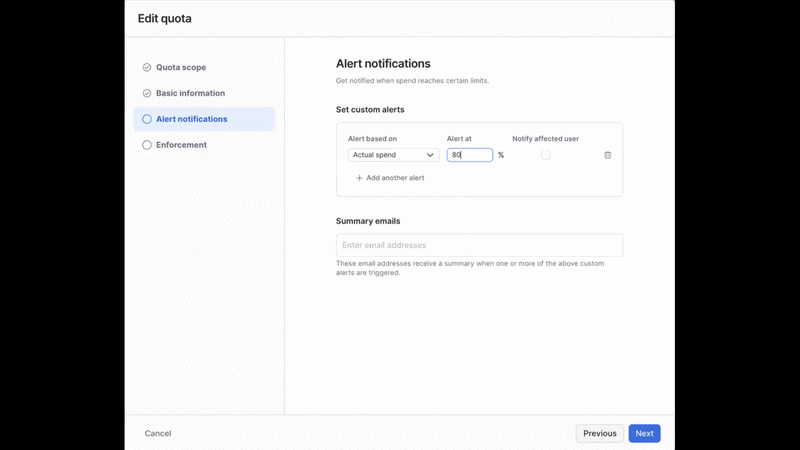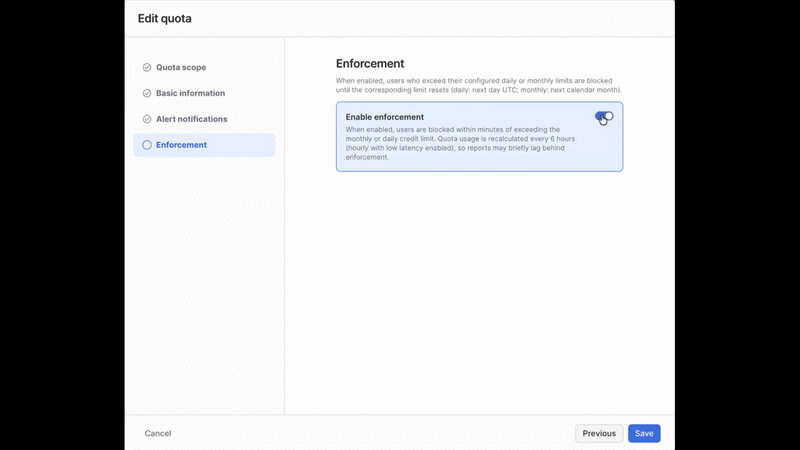
- Für Plattform- und Unternehmens-IT: Erleben Sie eine nahtlose Verwaltung in großem Maßstab. Kontingente nutzen Snowflake-Nutzer-Tags, und diese Tags lassen sich nahtlos in SCIM-Identitätsanbieter (wie Microsoft Entra ID oder Okta) integrieren, sodass Tags automatisch angewendet werden können, wenn Nutzer:innen in Snowflake integriert werden. Für die Kontingentverwaltung können Administrator:innen SQL, die Snowsight-Benutzeroberfläche oder Snowflake CoCo verwenden, sodass sie ihre bevorzugte Verwaltungsmethode nutzen können.
- Für Business-Analyst:innen und Entwickler:innen: Genießen Sie psychologische Sicherheit. Techniker:innen und Business-Teams können frei mit Cortex AI Functions, Cortex Agents, Snowflake CoCo und Snowflake CoWork experimentieren, da sie wissen, dass sie über klare persönliche Sicherheitsnetze verfügen, die versehentliche Mehrausgaben verhindern.
Volle Flexibilität in den Bereichen Rechenressource und KI
Kontingente pro Nutzer:in bieten eine detaillierte Abdeckung sowohl für Plattform-Rechenressourcen als auch für KI-Dienste, sodass Unternehmen Limits basierend auf spezifischen Risikoprofilen kalibrieren können. Beispielsweise bieten die Kontingente eine Abdeckung für die folgenden Dienste:
Warehouse-Rechenressource: Verfolgen Sie Credits für die Abfrageausführung auf individueller Ebene.
Cortex AI Functions: Steuern Sie die SQL-Funktionen von Cortex AI (wie AI_COMPLETE, AI_SUMMARIZE und AI_TRANSLATE).
Cortex Agents und CoWork: Kontrollieren Sie operative Credits, die in Agenten-Workflows und kollaborativen Business-Tools verwendet werden.
Snowflake CoCo: Verwalten Sie die Credit-Nutzung von Entwicklerassistenten in der Snowsight-Benutzeroberfläche, der CLI und in Desktop-Umgebungen.
Da Plattform-Rechenressourcen und KI-Funktionen unterschiedliche Credit-Strukturen verwenden, werden Limits unabhängig voneinander festgelegt. Sie können konservative Obergrenzen für KI-Funktionen mit hoher Geschwindigkeit festlegen und gleichzeitig großzügige Limits für standardmäßige tägliche Abfragen bereitstellen.
Wie Kontingente Ihren FinOps-Stack ergänzen
Kontingente pro Nutzer:in sind Teil eines vollständigen, mehrschichtigen Kosten-Governance-Frameworks innerhalb von Snowflake, das Folgendes umfasst:
Snowflake Budgets: Bieten Transparenz auf Makroebene und aggregierte Nachverfolgung über Teams, Projekte und Kostenstellen hinweg.
Kontingente pro Nutzer:in: Bieten Durchsetzung auf Mikroebene und individuelle Leitplanken, um Ausreißerausgaben zu verhindern.
Snowflake CoCo (Cost-Intelligence-Skill): Ermöglicht Administrator:innen das Abfragen, Einrichten und Verwalten von Kontingenten mithilfe von konversationeller natürlicher Sprache anstelle des Schreibens von SQL.
Snowsight: Ermöglicht Administrator:innen das Einrichten und Verwalten von Kontingenten über einen einfachen Workflow auf der Benutzeroberfläche.
SQL: Bietet Administrator:innen die Möglichkeit, SQL zu verwenden oder Workflows und Skripte zu erstellen, um den Prozess der Kontingenterstellung und -verwaltung zu automatisieren.
Beschleunigen Sie Ihren KI-Rollout noch heute mit Kontingenten pro Nutzer:in
Kostenkontrollen sollten keine Innovationsbremse sein – sie sollten die Grundlage sein, die eine schnelle Ausführung ermöglicht. Mit Kontingenten pro Nutzer:in können Unternehmensleiter:innen den KI-Zugriff universell erweitern, in der Gewissheit, dass Nutzer:innen durch automatisierte Ausgabenleitplanken abgesichert sind. Weitere Informationen:
Lesen Sie die Dokumentation zu Kontingenten pro Nutzer:in für Konfigurationsdetails.
Lesen Sie Zugriffssteuerung für das Cost Management, um Administratorberechtigungen einzurichten.
Öffnen Sie Snowsight, verwenden Sie SQL oder bitten Sie Snowflake CoCo, Ihr erstes Sicherheitsnetz-Kontingent in wenigen Minuten einzurichten.