AIエージェントの進化は速く、セキュリティにはそれを上回る速さが求められます。
エージェントがデータを読み取り、ツールを呼び出し、人間のユーザーに代わって行動するようになると、従来の制御では想定されていなかった形で攻撃対象領域が広がります。AIの保護は一度きりのプロジェクトではありません。エージェントがアクセスできる範囲を管理し、その振る舞いを監視し、すべての行動を追跡できるようにする、日々の取り組みです。
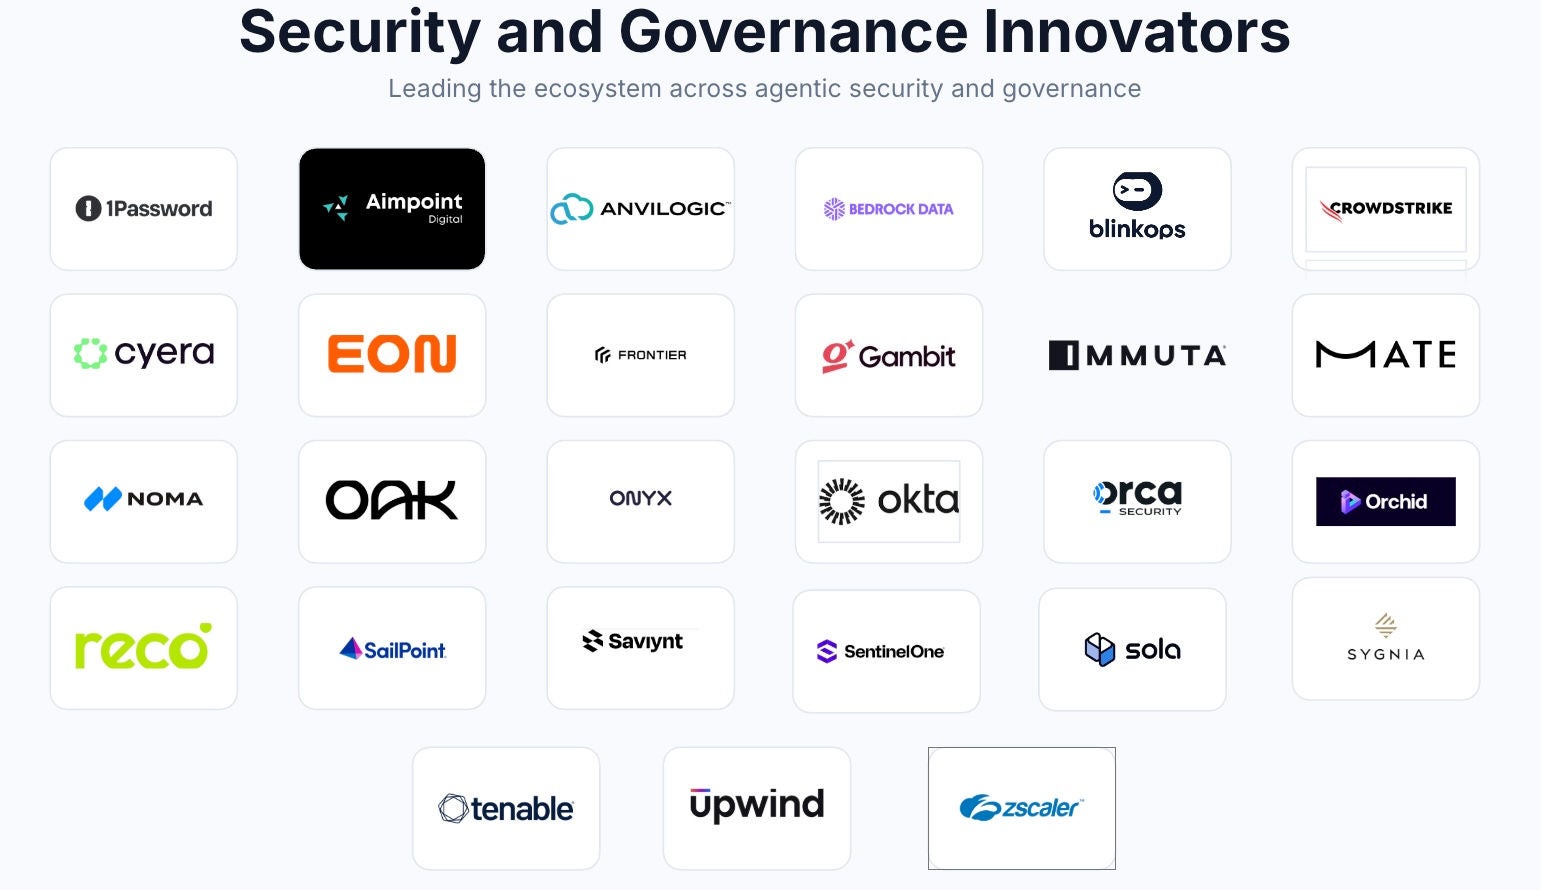
今年は、共通のお客様がこうした取り組みをAI戦略に組み込み、エージェンティックエンタープライズ全体へ安全に拡大できるよう支援する、イノベーターのエコシステムの成長を祝います。
単独のベンダーだけでエージェンティックエンタープライズ全体をセキュアにすることはできません。 どの組織も、独自のIDシステム、セキュリティ運用ツール、規制要件、脅威モデルを運用しています。お客様が、ガバナンスの効いたデータプラットフォームと、すでに信頼している専門的なセキュリティツールとの二者択一を迫られるべきではありません。
だからこそ、セキュリティ分野のイノベーターからなるエコシステムが重要なのです。イノベーターはSnowflake上にソリューションを構築し、Snowflakeと連携することで、お客様が既存のセキュリティ投資を活用し、責任あるAIガバナンスを実践し、安心して規模を拡大できるよう支援します。
今、セキュリティエコシステムが重要な理由
AIエージェントは実験段階から本番環境へ移行し、その数も急速に増えています。Gartnerによると、世界のFortune 500企業では平均して150,000を超えるエージェントが利用されるようになる一方、適切なAIエージェントのガバナンスが整っていると考える組織はわずか13%です。
このギャップが重要なのは、エージェントによってセキュリティへのアプローチが変わるからです。従来のアプリケーションは、事前に定義されたコードを実行します。一方、エージェントは自ら判断し、自律的にデータへアクセスし、システムをまたいで行動し、情報を移動させます。多くの場合、その過程に人間は介在しません。接続先が1つ増えるたびに、組織がポリシーを適用し、エージェントの悪用を検知し、脅威に対応すべき場所も1つ増えます。
AIエージェントの保護には、ID、データ保護、アクセス制御、監視、対応の各機能が連携して働くことが必要です。セキュリティ分野のイノベーターからなるSnowflakeのエコシステムは、これらの機能を結び付け、お客様がSnowflakeの共通基盤を活用しながら、企業全体に保護を広げられるようにします。
イノベーターのエコシステムが強化するエージェント型セキュリティ
Snowflakeは、Snowflake Horizonカタログによるガバナンス機能、エージェントごとに固有のID、機密データを保護するポリシーを通じて、エージェント型セキュリティの基盤を提供します。イノベーターからなるSnowflakeのエコシステムは、お客様がすでに利用しているセキュリティツール、システム、ワークフローと接続することで、この基盤を拡張します。その効果が表れている分野をいくつかご紹介します。
データセキュリティ態勢管理:データリスクの発見と低減
機密データは1か所にだけ存在するわけではありません。セキュリティも1か所に限定すべきではありません。これらのソリューションは、Snowflakeの分類とタグを企業全体のデータセキュリティ態勢管理へと拡張し、機密データがどこにあっても、チームがそれを発見し、露出を特定し、是正の優先順位を決められるよう支援します。
データ保護:AIワークフロー全体で機密データを保護
エージェントやモデルがデータを活発に処理する環境では、保存データを保護するだけでは不十分です。イノベーターからなるSnowflakeのエコシステムは、トークン化や動的な非識別化などの機能を追加し、データがもたらすビジネス価値を損なうことなく、AIワークフロー中の機密性の高い値を保護します。
アクセス制御:最小権限とコンテキストに応じたアクセスの適用
アクセスは、個々のアプリケーションにハードコードされたルールに依存するのではなく、組織の業務のあり方を反映すべきです。これらのソリューションは、Snowflakeの権限をコストセンター、指揮命令系統、プロジェクトチームなどの実際のアクセス資格と結び付け、人、役割、エージェントの変化に合わせてアクセスを調整できるようにします。複数のレイヤーにアクセス制御を組み込むことで、チームはよりきめ細かなアクセス、手作業による管理の削減、AI導入に向けたガードレールの強化というメリットを得られます。
エージェントのIDとガバナンス:ライフサイクル全体にわたるエージェントの統制
エージェントにはIDだけでは不十分です。作成から廃止まで、アカウンタビリティを確保する必要があります。イノベーターからなるSnowflakeのエコシステムは、SnowflakeのエージェントIDを企業のID管理プログラムに組み込み、エージェントが利用する各システムにわたって、組織がプロビジョニング、アクセスレビュー、利用停止を管理できるよう支援します。これにより、管理されていないIDが減り、アカウンタビリティが明確になり、エージェントの増加に対応できるガバナンスが実現します。
AIセキュリティとランタイム保護:エージェントの悪用の検知と防止
適切に管理されたエージェントでも、予期しない振る舞いをすることがあります。ポリシーは境界を定めますが、行動アナリティクスやレッドチーミングは、その境界がどのように試され、あるいは回避され得るかを明らかにするのに役立ちます。
イノベーターからなるSnowflakeのエコシステムは、サンドボックスからの脱出の試みや予期しないエージェントの振る舞いなど、新たな悪用パターンを企業が特定できるソリューションを構築し、Snowflakeプラットフォームの力を活用します。得られた知見はSnowflakeの制御に反映されます。目標は、より速く学び、防御を強化し、進化する脅威に先手を打つことです。
セキュリティ運用:大規模な検知、調査、対応
セキュリティ運用センターは、ユーザー、エージェント、インフラストラクチャにまたがる脅威を検知し、対応する必要があります。しかし、テレメトリの分断、短いデータ保持期間、データコストの上昇は、チームの対応を遅らせる可能性があります。
これらのイノベーターは、Snowflakeに保存されたセキュリティテレメトリを使って検知と対応を実行し、セキュリティ運用のモダナイズを支援します。アナリストは、データコストの際限ない増加を抑えながら、活動をより包括的に把握し、データをより長く保持し、エージェント型セキュリティのワークフローを構築する機会を得られます。
サイバーレジリエンス:不測の事態への備え
レジリエンスとは、問題が起きたときに対応する力です。問題をいかに早く発見し、封じ込め、業務を再開できるかが問われます。エージェントが機械の速度で動作するため、対応に使える時間は急速に短くなります。このカテゴリのソリューションは、組織が復旧計画を立て、頻繁にテストし、行動をその背後にいる人間またはエージェントまでさかのぼって追跡できるよう支援します。
共同構築、大規模なセキュア化、継続的な適応
エージェント型AIへの移行により、組織のID、アクセス、データ保護、セキュリティ運用に対する考え方が変わりつつあります。エージェントが試験運用から日常の業務プロセスへ移るにつれ、エコシステムも共に進化する必要があります。Snowflakeは、ガバナンスの効いたSnowflakeのデータファウンデーションと、お客様が信頼する専門的なツールを結び付けながら、これら7つのセキュリティの柱にわたるパートナーの機能を拡充し続けます。
AIセキュリティへの継続的な注目
企業におけるAI活用への道は、イノベーションとセキュリティのどちらかを選ぶことではなく、両立を可能にするエコシステムを構築することにあります。Snowflakeは10月のサイバーセキュリティ啓発月間に、チームがすぐに、そして今後も活用できる実践的なガイダンスを提供しました。これは、エコシステムの拡大と、お客様が摩擦なくAIセキュリティを実現できるよう支援するというSnowflakeの取り組みを示すものです。
- 今こそ一歩引いて、エージェントが事業全体で実際の業務を担うとき、セキュリティはどうあるべきかを考え直す好機です。Dark Readingの記事「エージェンティックエンタープライズのセキュリティを再定義する」は、AIエージェントには新たなセキュリティの指針が必要だと論じています。
- Snowflakeのブログでは、エージェントの悪用の検知、継承された権限付与による権限付与の乱立の抑制、モダンなAIインフラストラクチャスタックの構築、AIの規模に対応するディザスタリカバリの構築などを取り上げました。
- 10月のSnowflake AI Pulseセッションでは、最新のセキュリティとガバナンスのイノベーションを紹介し、これらの機能がチームによるデータの保護と大規模なAIエージェントの統制にどう役立つかを示しました。最新のAI Pulseをオンデマンドで視聴し、今後のセッションに登録する。
- ワシントン州ベルビューで開催したユーザーグループコミュニティのイベントには、Snowflakeの実務担当者、意思決定者、アーキテクトが集まりました。参加者は、製品チームのメンバーとの交流も交えながら、モダンなデータとAIのワークロードの保護とガバナンスについて、現場で得た知見を共有しました。
基礎からプラットフォームをセキュアにする方法を学び、セキュリティに焦点を当てた次のExpeditionバーチャルセッションもオンデマンドでご覧ください。


