組織がデータとAIのフットプリントを拡大するにつれて、機密データをガバナンスするプレッシャーが高まっています。何千もの機密オブジェクト(それぞれがカスタムの内部ポリシーや地域および業界固有の規制の対象)を保護することは、複雑で困難なタスクです。
課題の一部は構造的なものです。ガバナンスには、明示された意図に対してポリシーを継続的に検出し、適用し、監視するためのツールが必要です。この基盤がなければ、組織のデータとAIの目標に対するブロッカーになる可能性があります。
同時に、機密データのガバナンスは複数の担当者の仕事です。データドメインのリーダーは、ドメイン内でデータを機密にする要素を理解しています。データガバナーは、企業全体のポリシーを定義します。プラットフォーム管理者は、本番環境レベルのSQLを作成し、制御を適用する権限を保持します。各グループは他のグループが必要とするものを持っていますが、それらを結びつける共有ワークフローを持つことはめったにありません。
その結果、機密データは包括的に保護されません。誤ってプロビジョニングされたユーザーやシステムに公開されるリスクがあるだけでなく、AIエージェントによる意図しないアクセスや使用のリスクもあります。
私たちは、機密データを大規模に、迅速かつ継続的にガバナンスするように設計されたSnowflake CoCoのAIネイティブなコラボレーションワークフローであるIntent-Driven Governanceのパブリックプレビューにより、そのギャップを埋めることを目指しています。保護する必要があるものを平易な英語で記述するだけで、機密列の分類、マスキングポリシーの展開、ドリフトの監視など、残りの作業はSnowflakeが処理します。これらはすべて、各段階で明示的な人間の承認を得て行われます。
Intent-Driven Governanceが重要な理由
私たちは、データファウンデーションには3つの柱があり、それらがSnowflake Horizonカタログの基盤であると考えています。
- 相互運用性:データは、どこにあるかに関係なくアクセスできる必要があります。Snowflakeテーブル、Apache Iceberg™、外部エンジン、SaaSアプリケーション。
- Context(コンテキスト):エージェントは、読み取っているものを理解する必要があります。セマンティックビュー、リネージ、説明、およびクエリ時間に収集、強化、自動的にアクティブ化される人気シグナルです。
- ガバナンスとセキュリティ:エージェントから出力されるすべての回答は、保護され、監査可能で、コンプライアンスに準拠したデータによって裏付けられている必要があります。
Intent-Driven Governanceは、大規模な第3の柱に対する私たちの答えです。これは、ガバナンスを自動化し、継続的で信頼性の高いものにするのに役立つレイヤーです。
Intent-Driven Governanceの仕組み
幅広い意図と範囲から始めます。CoCoに次のように依頼します。
- 「CUSTOMER_DATAデータベースのIntent-Driven Governanceを設定して」
- 「Intent-Driven Governanceを使用して、CLINICALデータベースの機密データを保護して」
- 「従業員に関するPIIデータを保護して」
CoCoはリクエストを理解し、Intent-Driven Governanceワークフローをトリガーします。
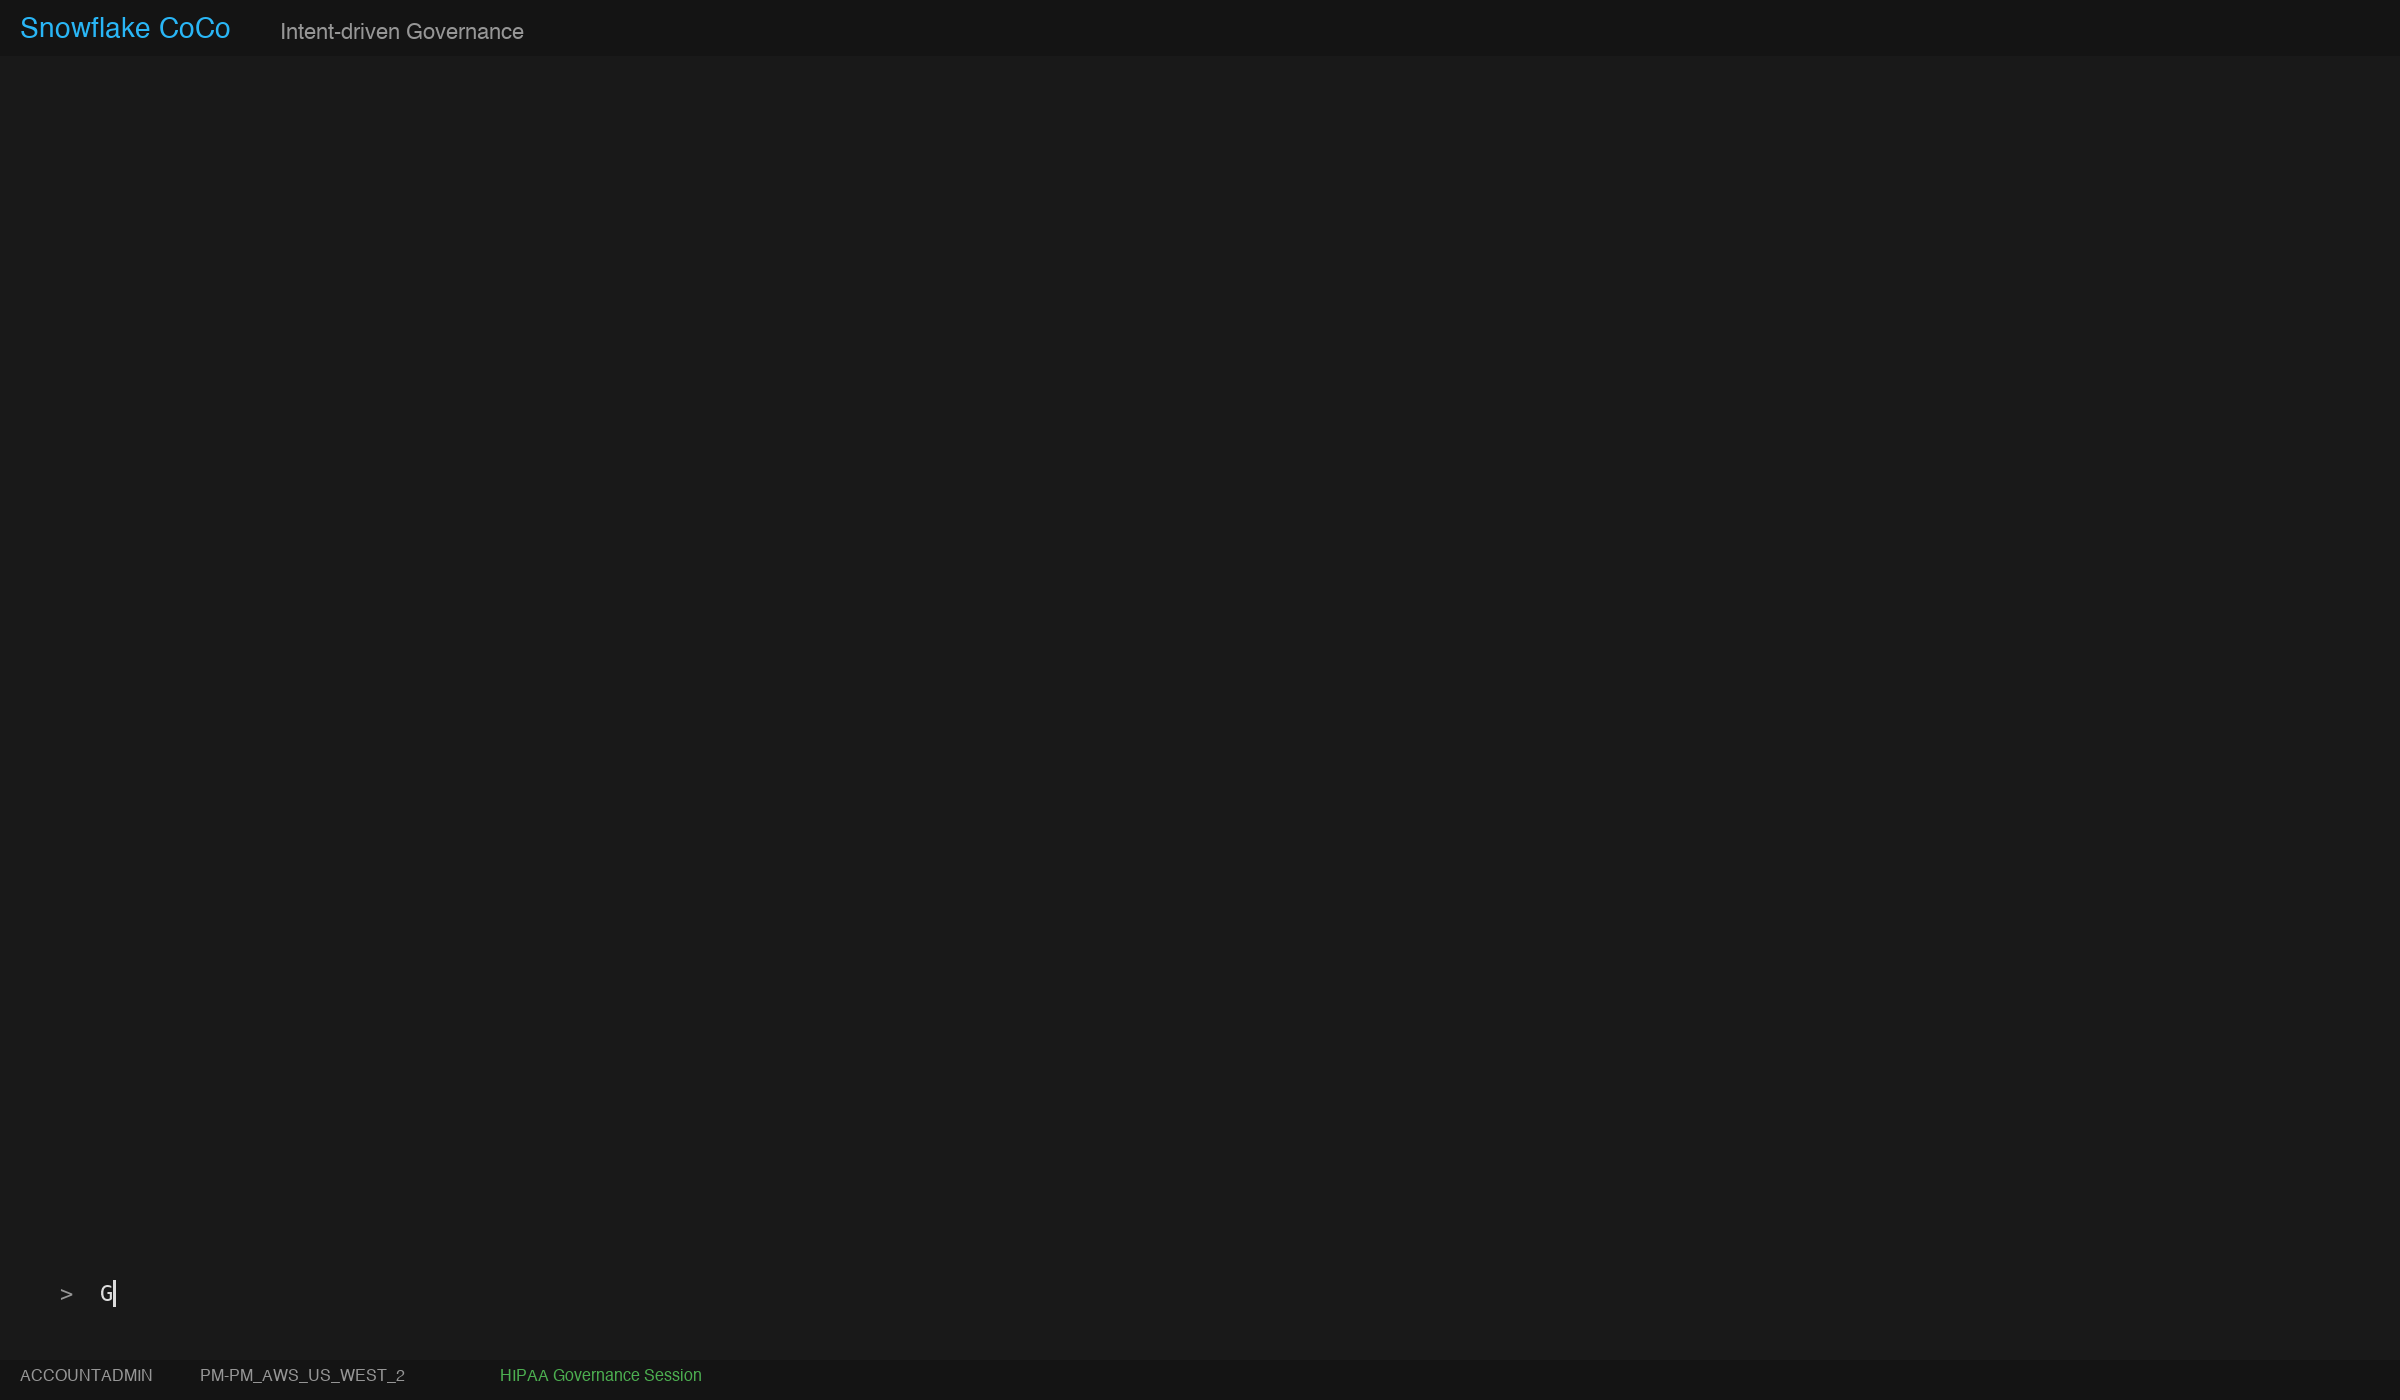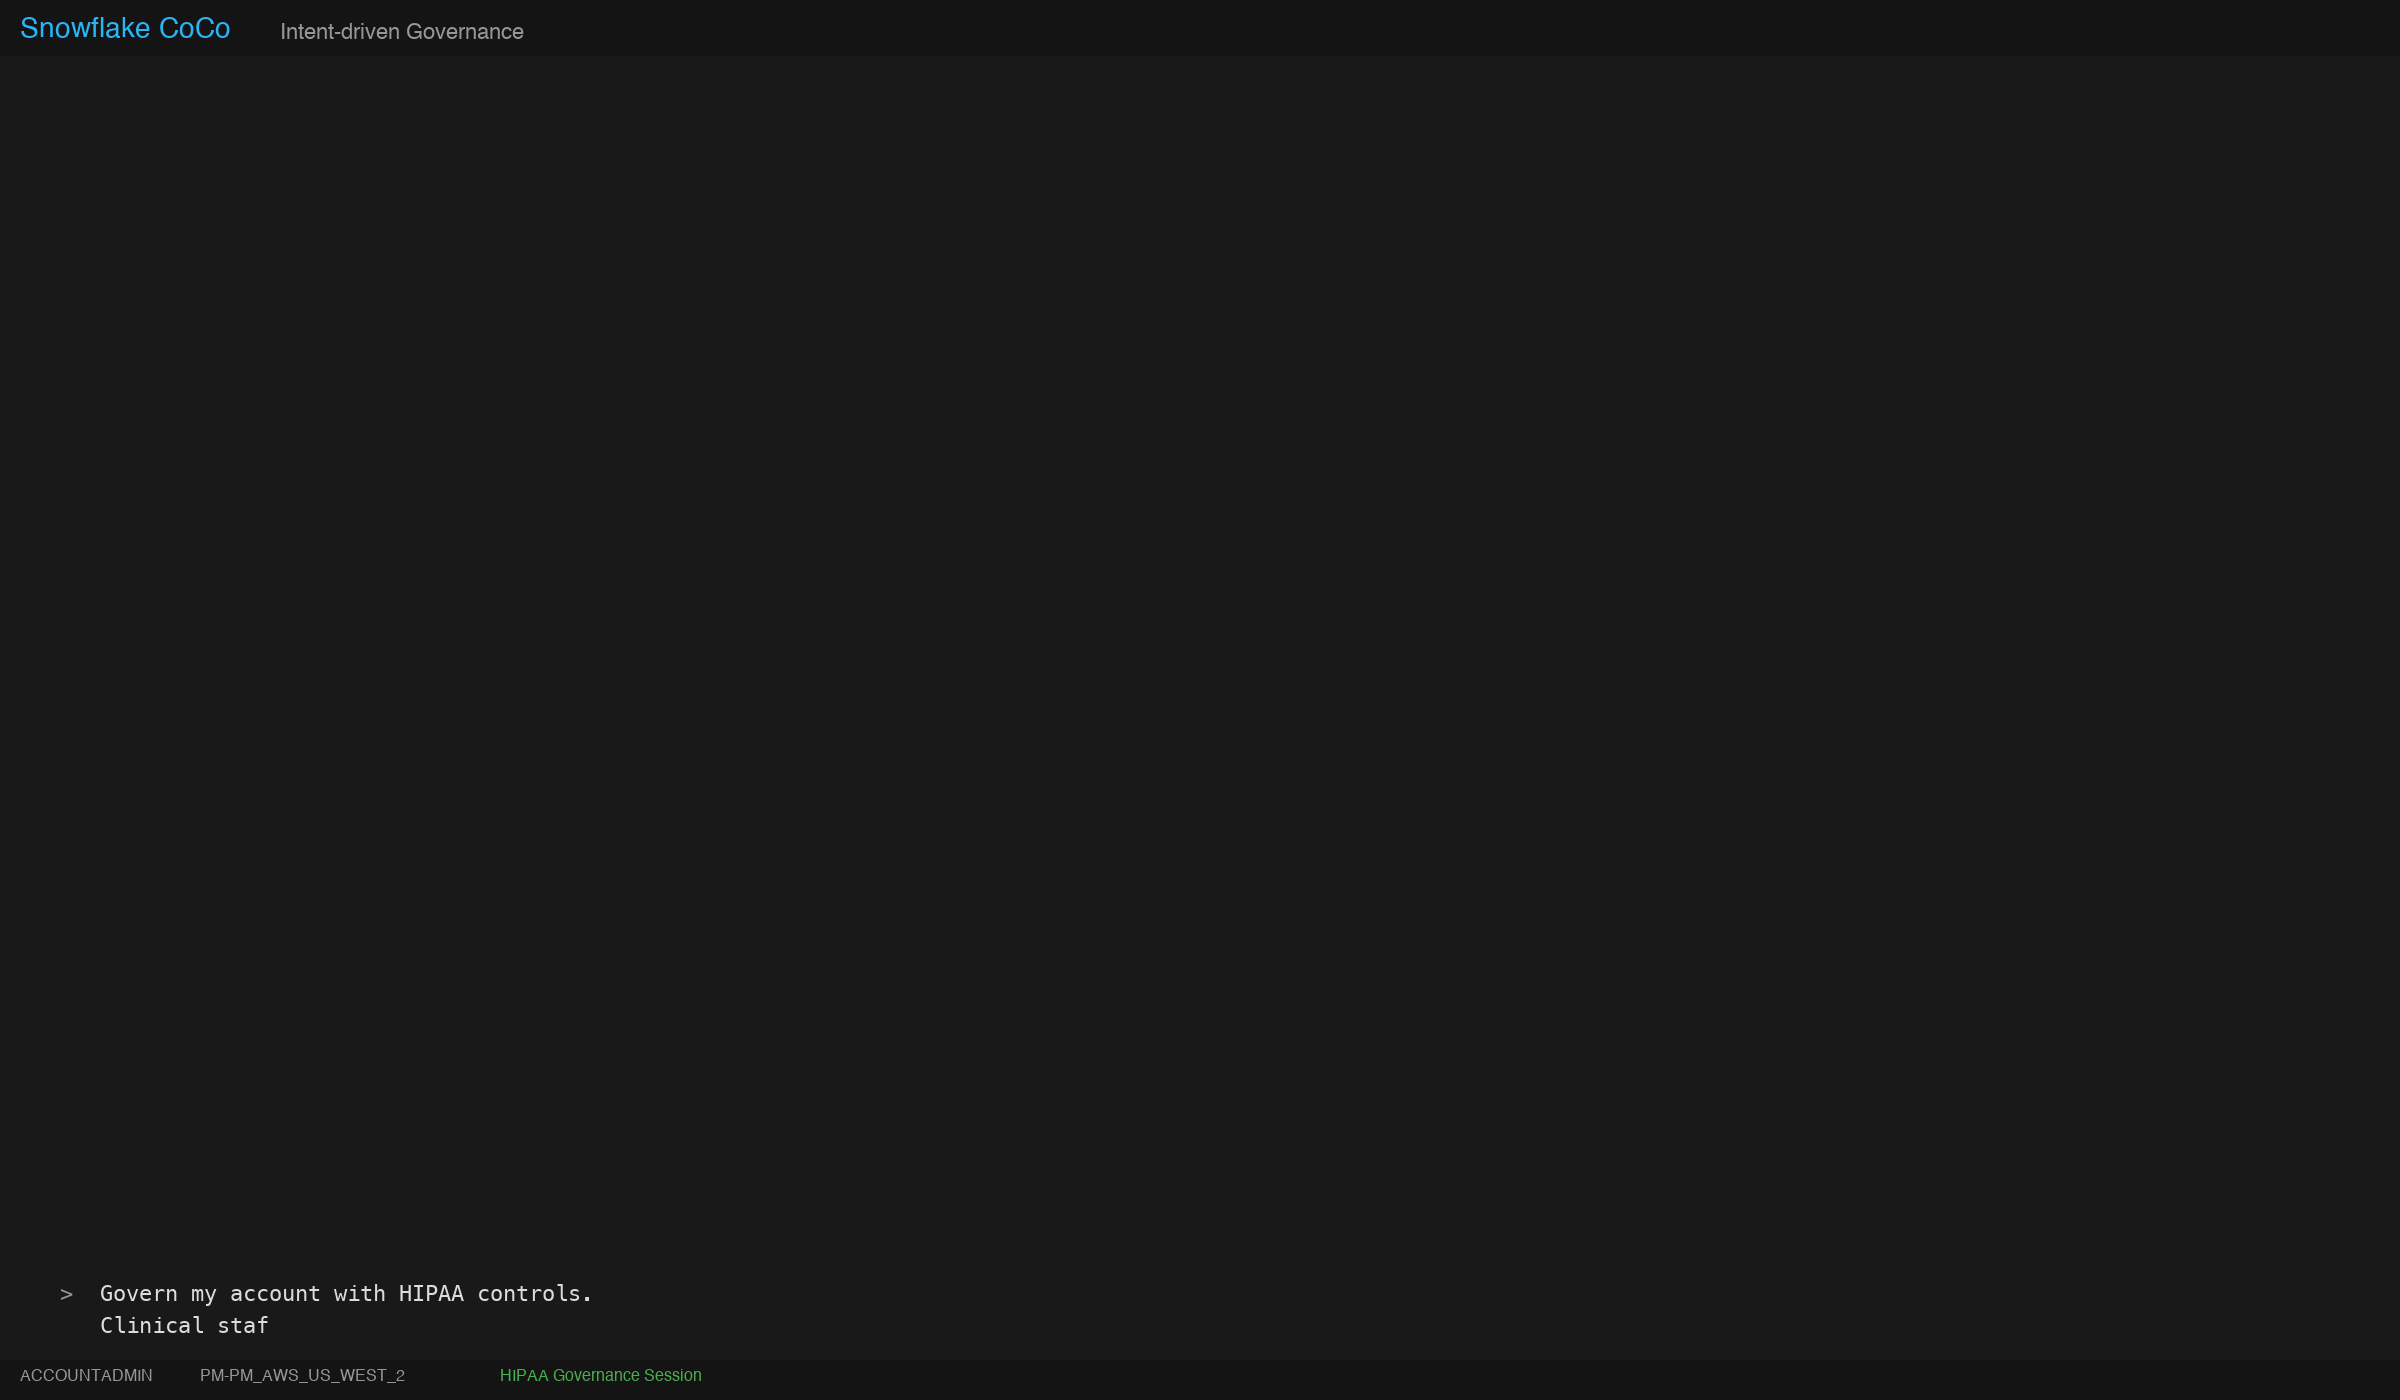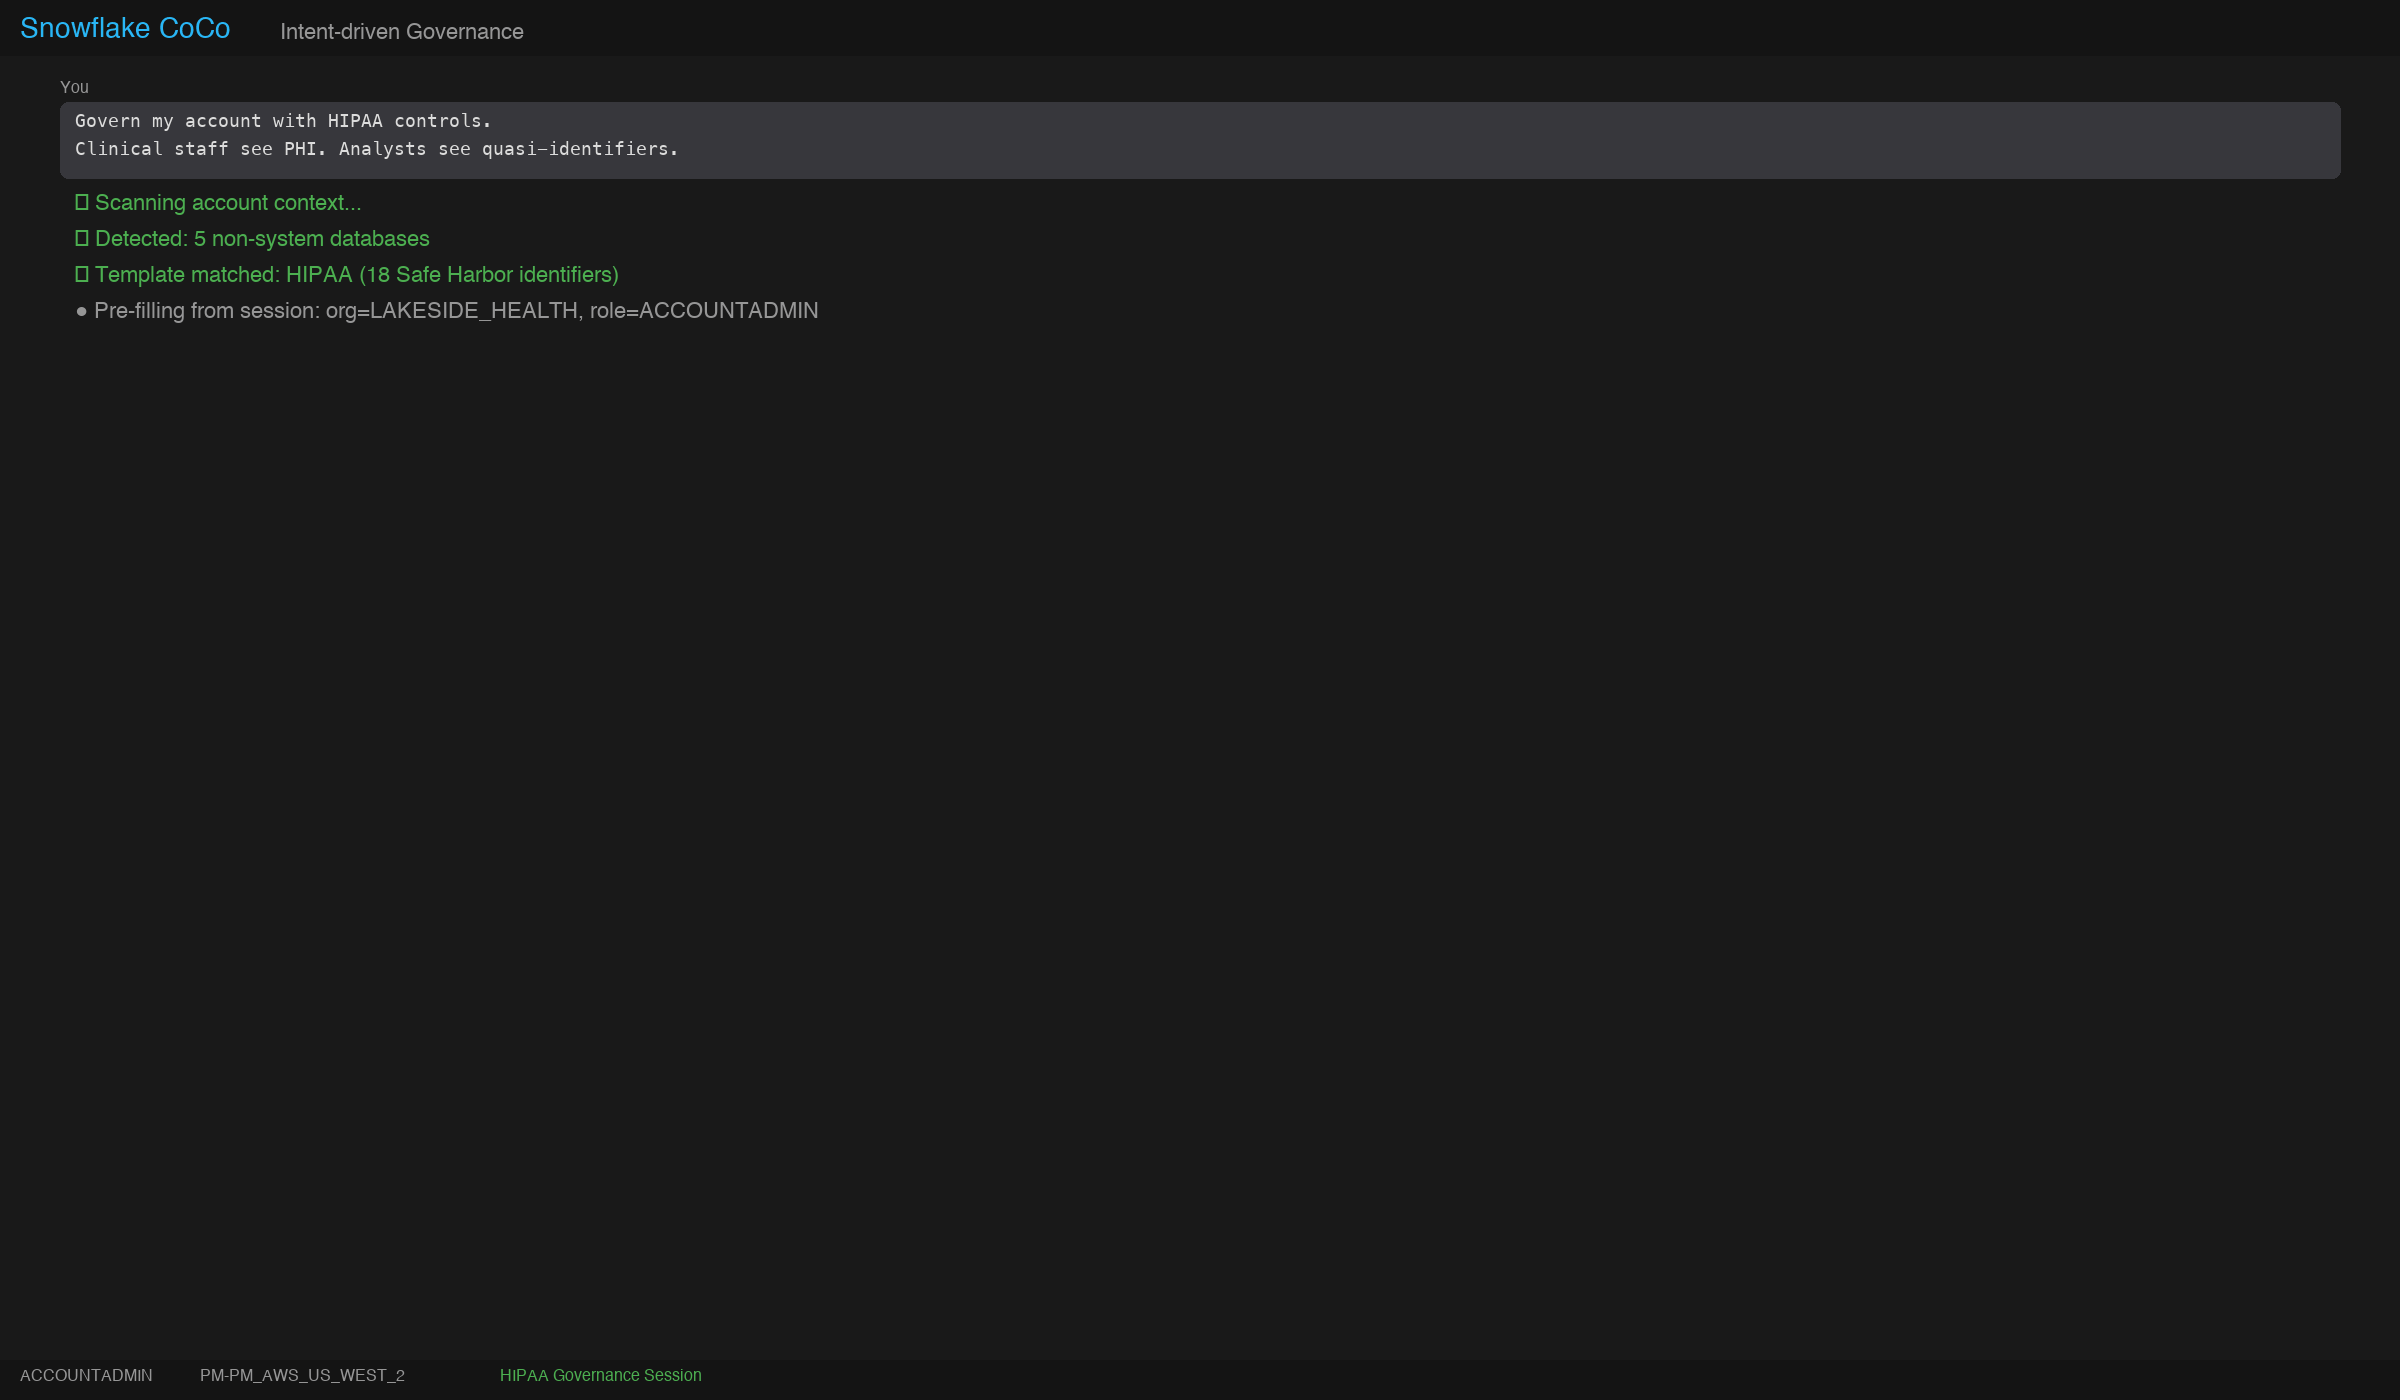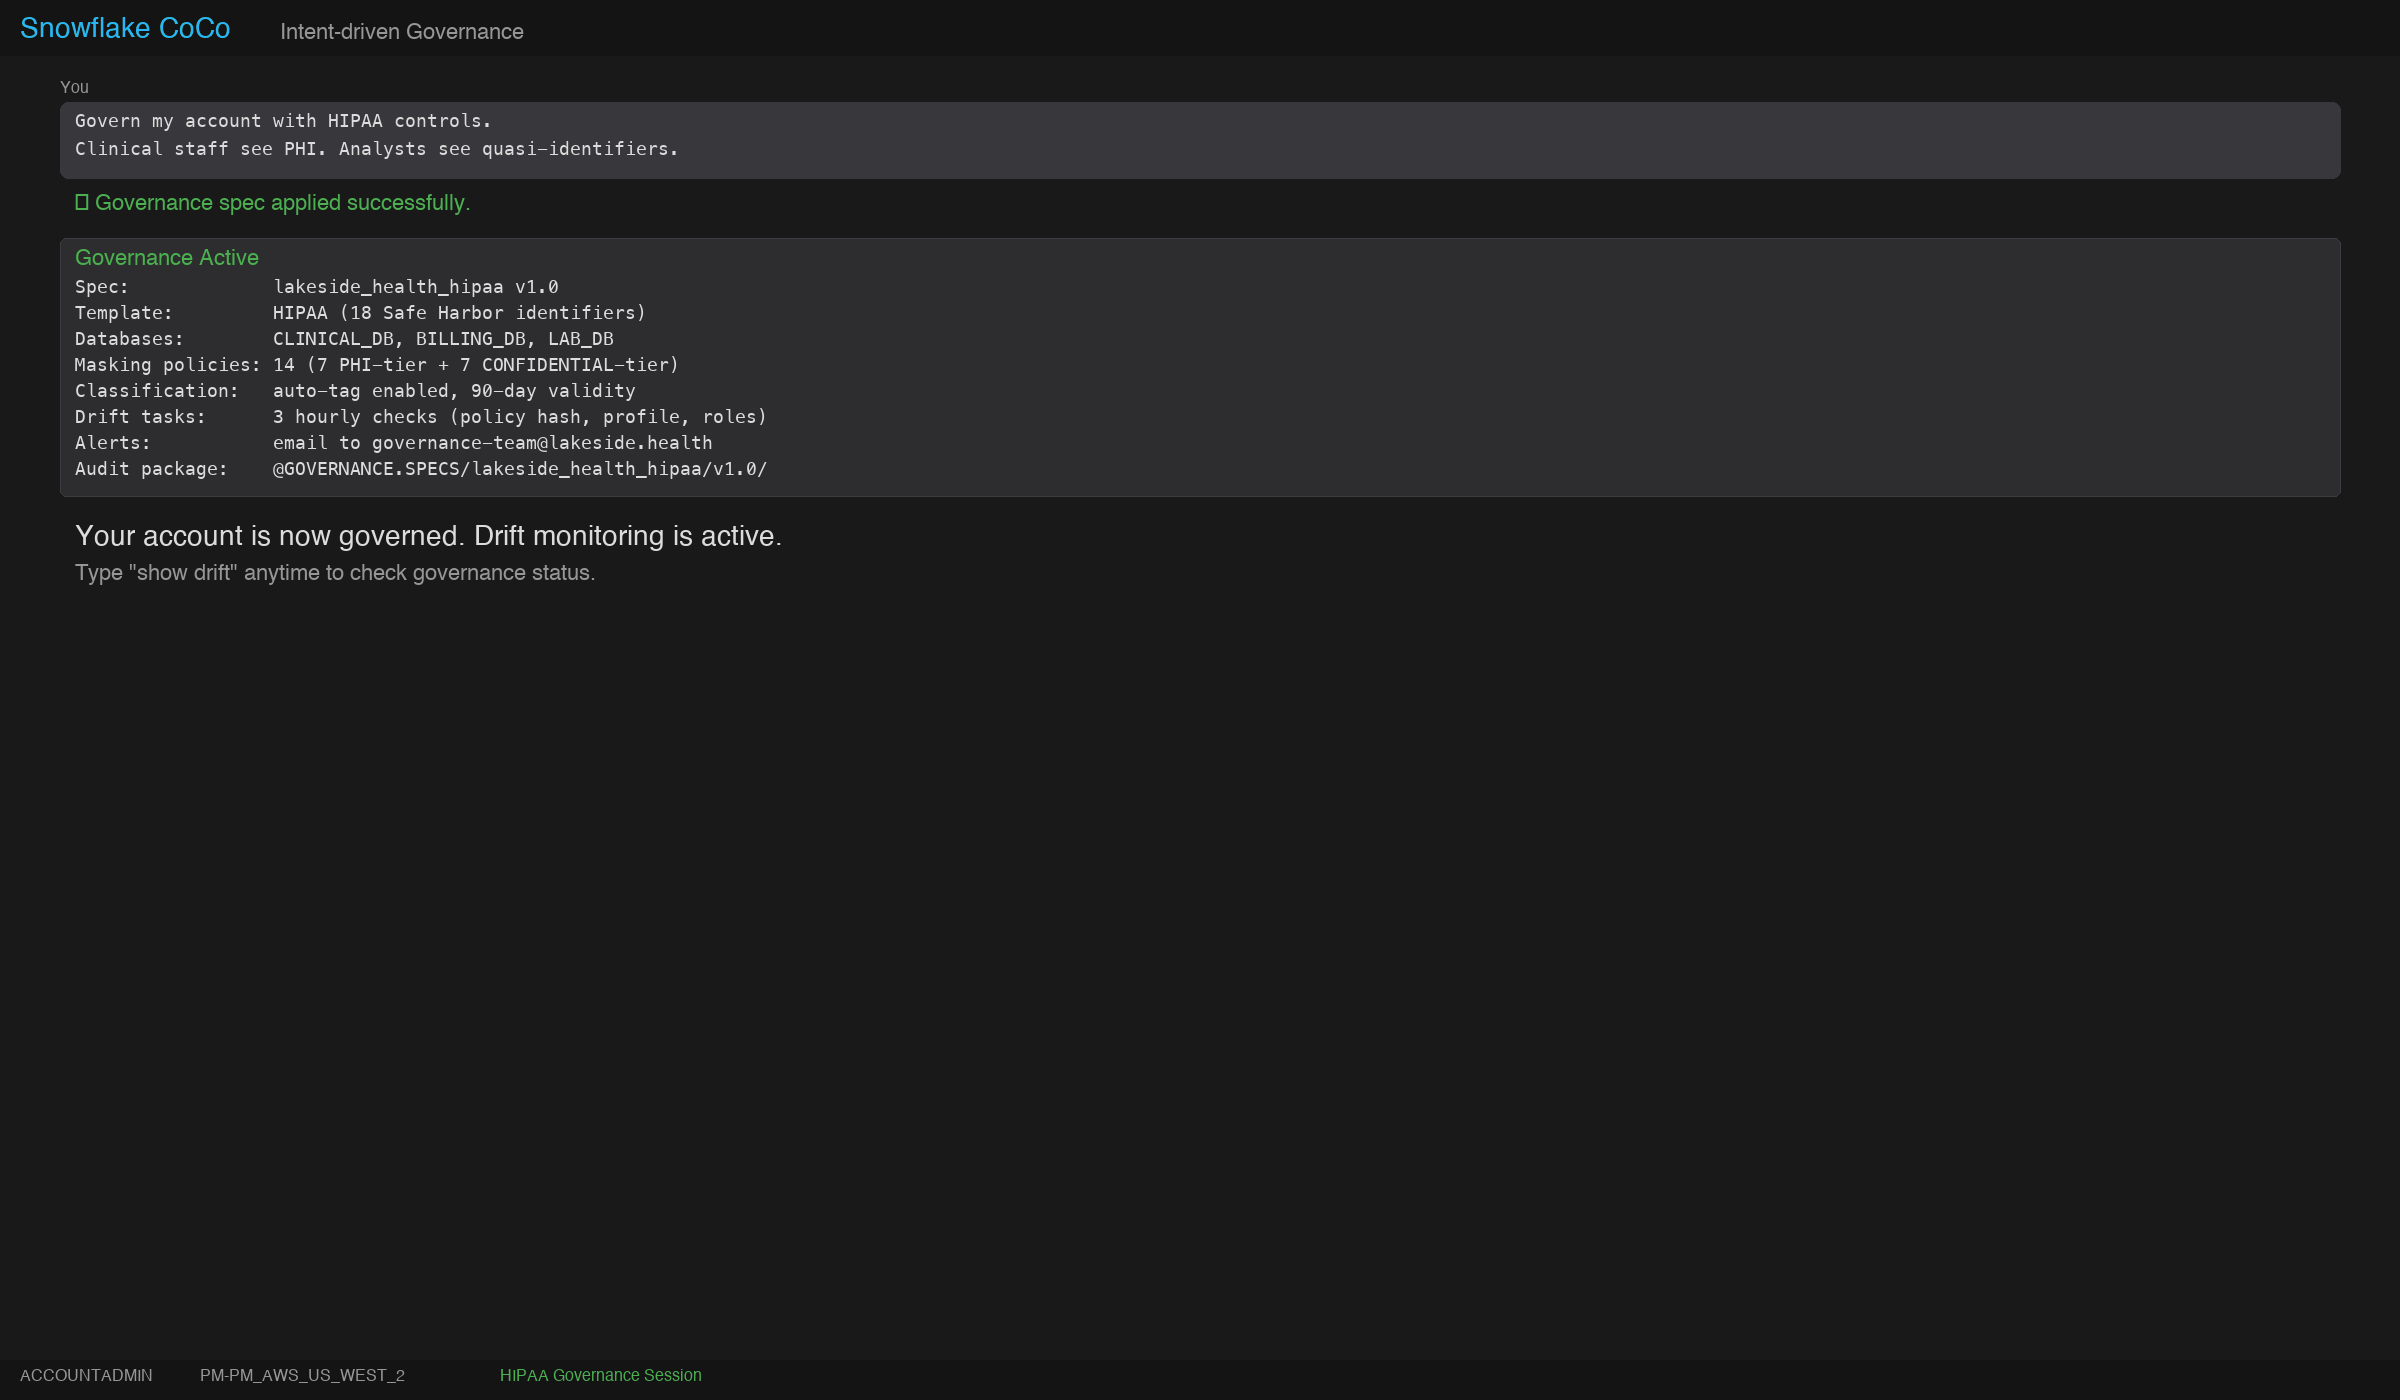
ワークフローは次のことを行います。
- ガバナンスの対象を尋ねる
- 観察結果を提示する
- 意図を適用するための英語の計画を提案する
- 承認後、Snowflakeのプリミティブとベストプラクティスを使用してSQLを生成する
- 承認を求め、計画を実行する
ガバナンスを反復的に構築する
Intent-Driven Governanceは、仕様主導の開発アプローチに従って、反復的でステージゲート型のワークフローでガバナンスを適用します。各ステージは1つのアーティファクトを生成し、すべてのステージは、次のステージに進むかアクションを実行する前に、明示的な承認を必要とします。各反復を5つのステージに分けます。
ステージ1:観察。選択した範囲(データベース、ロール、既存のポリシー、タグ、分類プロファイル、カスタム分類子、および現在保護されていないもの)のベースラインを確立します。反復可能な標準的な観察結果_summary.mdを共有します。
ステージ2:意図の理解。保護したいもの、クリアテキストで表示すべき人を記録し、何を保持し、何を意図的に範囲外にするかを決定するための思慮深い質問をします。
ステージ3:ガバナンス仕様の構築。意図を計画に変換します。仕様は、各自然言語の意図を満たす制御にマッピングし、作成する必要があるタグ、ポリシー、および/または分類プロファイル、それらがどのように動作するか、影響を与えるロールの概要を示します。SQLを読めない人やSnowflakeのプリミティブを理解していない人でも簡単に理解できるように、計画を平易な英語で説明します。
ステージ4:SQLの生成。仕様を実装するためのSQLファイルを作成します(仕様が承認されると)。SQLを提示し、ダウンロード、Gitへのチェックイン、ピアとのレビュー、反復を可能にします。承認後、非変更の事前チェックを追加し、必要に応じて変更を元に戻せるようにロールバック計画を記述します。
ステージ5:実行と検証。アカウントを再観察し、仕様に対してライブ状態を確認し、コンプライアンスを測定し、次の反復の開始点としてコミットされたバージョンを記録します。
私たちは、各アーティファクトが契約として機能するこのワークフローを構築し、次の仕様主導の開発パラダイムに従っています。
- 既存の制御に基づく:ワークフローは、既存のタグ(カスタムタグを含む)、ポリシー、分類プロファイル、メタデータ、および共有する追加のコンテキストを理解します。
- 明示的な承認が必要:各ステップは、実行前に人間の承認を必要とするアーティファクトを生成します。承認ゲートは決定的で、監査可能で、オプションです。任意の段階でワークフローを停止し、アーティファクトを取得して、プロセスを手動で続行することを選択できます。
- バージョン管理:検証済みの実行ごとに、観察の概要、承認された意図、ガバナンス仕様、実装SQL、および実行の概要を保持する、不変のコミットされたバージョンが作成されます。ソフトウェアを構築するのと同じように、ガバナンスを構築できます。
- 監査可能性の維持:実行の概要には、承認されたSQLと承認者が記録されます。各ステートメントは、それが実装する仕様項目にマッピングされます。
コンテキストを活用して機密データ保護を強化
すべてのチームは、「私たちにとって機密とは何か」に答える必要があります。データ保護ポリシーは、多くの場合、業界や地域固有の規制、内部ガイドライン、ドメインベースのニュアンス、および特注のルールに対応する必要があります。
Intent-Driven Governanceは、CoCoと組織の内部コンテキストを活用してこれに対処します。内部ガイドライン、ポリシードキュメント、または業界固有のコンプライアンスガイドラインをCoCoと共有すると、このスキルはガバナンス定義を組み込み、Snowflakeが適用できる制御に変換します。適切なデータにタグを付け、ニーズに合わせたポリシーを作成し、ユーザーに情報を提供しながらそれらを適用します。
“初期段階の結果は非常に有望なものでした。テーブル構造やカラム名を含むメタデータと、当機関のFERPA(米国教育権とプライバシーに関する権利法)関連要件のみを使用することで、元データを一切露出させることなく、CoCoを活用して検証済みのデータ分類と100%の一致を実現できました。私たちはこれらの初期成果に大変感銘を受けており、このAI機能を活用してデータガバナンスの取り組みを加速させられる可能性に大きな期待を抱いています。”
Poorva Patil
Old Dominion University
コラボレーションを改善してガバナンスのレビューと承認を合理化
Intent-Driven Governanceにより、ゼロから完全にガバナンスされた状態に迅速に移行できます。ただし、ガバナンスには、技術的な課題だけでなく、コラボレーションの課題の解決が伴うことがよくあります。複数のチームの利害関係者が協力して、ガバナンスを運用可能にする必要があります。データドメインのリーダーは、基盤となるデータと、それをどのように保護すべきかを理解する専門家であり続けます。プラットフォーム管理者は、昇格された権限を持ち、Snowflakeのプリミティブを理解し、SQLを作成できます。
Intent-Driven Governanceにより、彼らは迅速かつ簡単にコラボレーションできるようになります。ワークフローはCoCo Desktop、CLI、およびUI全体で利用できるため、ユーザーは好みの形式で作業することを選択できます。Intent-Driven Governanceはバージョン管理されたアーティファクトを永続化するため、作業を共有できます。データリーダーはSnowflake CoWorkを開き、保護する必要があるものをビジネス言語で記述し、ガバナンス仕様をレビューできます。アカウント管理者は、CoCoで同じドラフトを取得し、正確なSQLと事前チェックの証拠を確認して、実行できます。
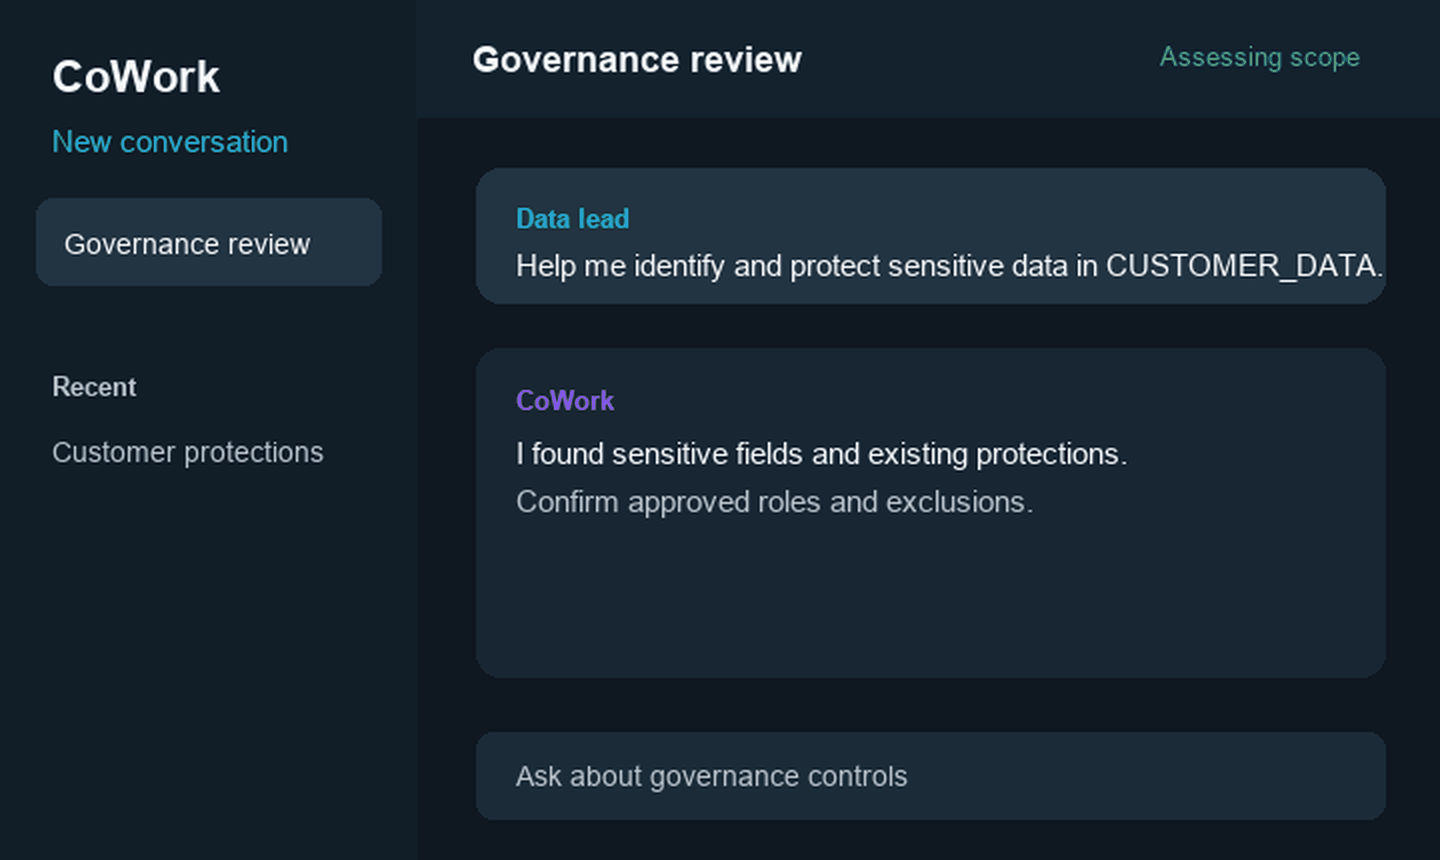
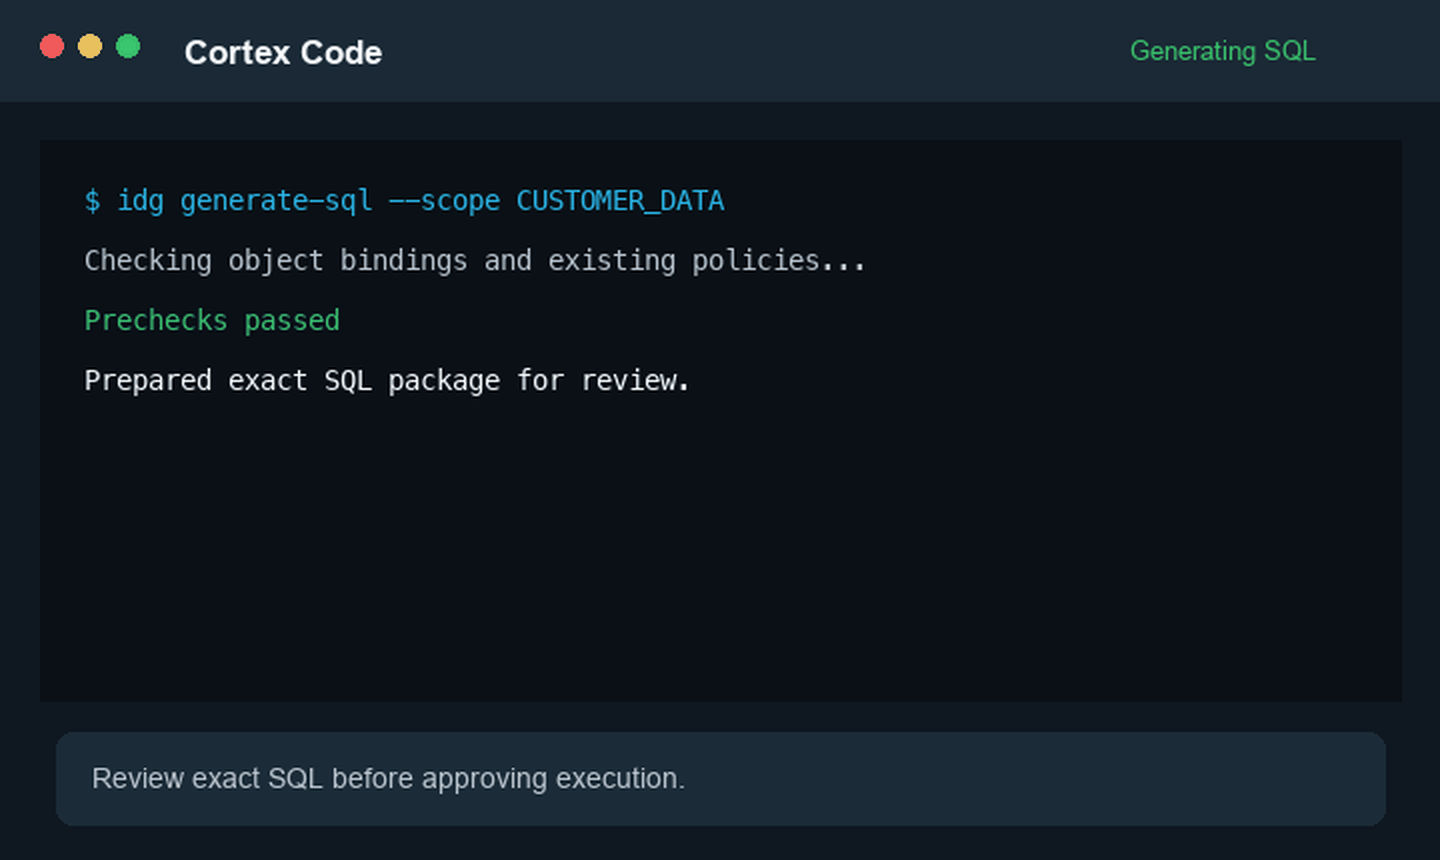
ワークフローはロールも認識します。あるロールが操作を実行できない場合、変更を部分的に適用することはありません。必要な権限を指定し、適切な担当者がアクションを実行できるパッケージを準備します。データを理解している人はそれを適用するための権限を必要とせず、権限を持っている人は意図を推測する必要がありません。
"Intent-Driven Governanceに必要な要素はすべて揃っています。以前はこれらをすべて手作業で行っていましたが、一つひとつのタグやポリシーの検証に何時間も費やすような人員的余裕は、もはや私達にはありません。"
Albert Nogues Sabater
NTT DATA
ドリフト検出による継続的なガバナンスのサポート
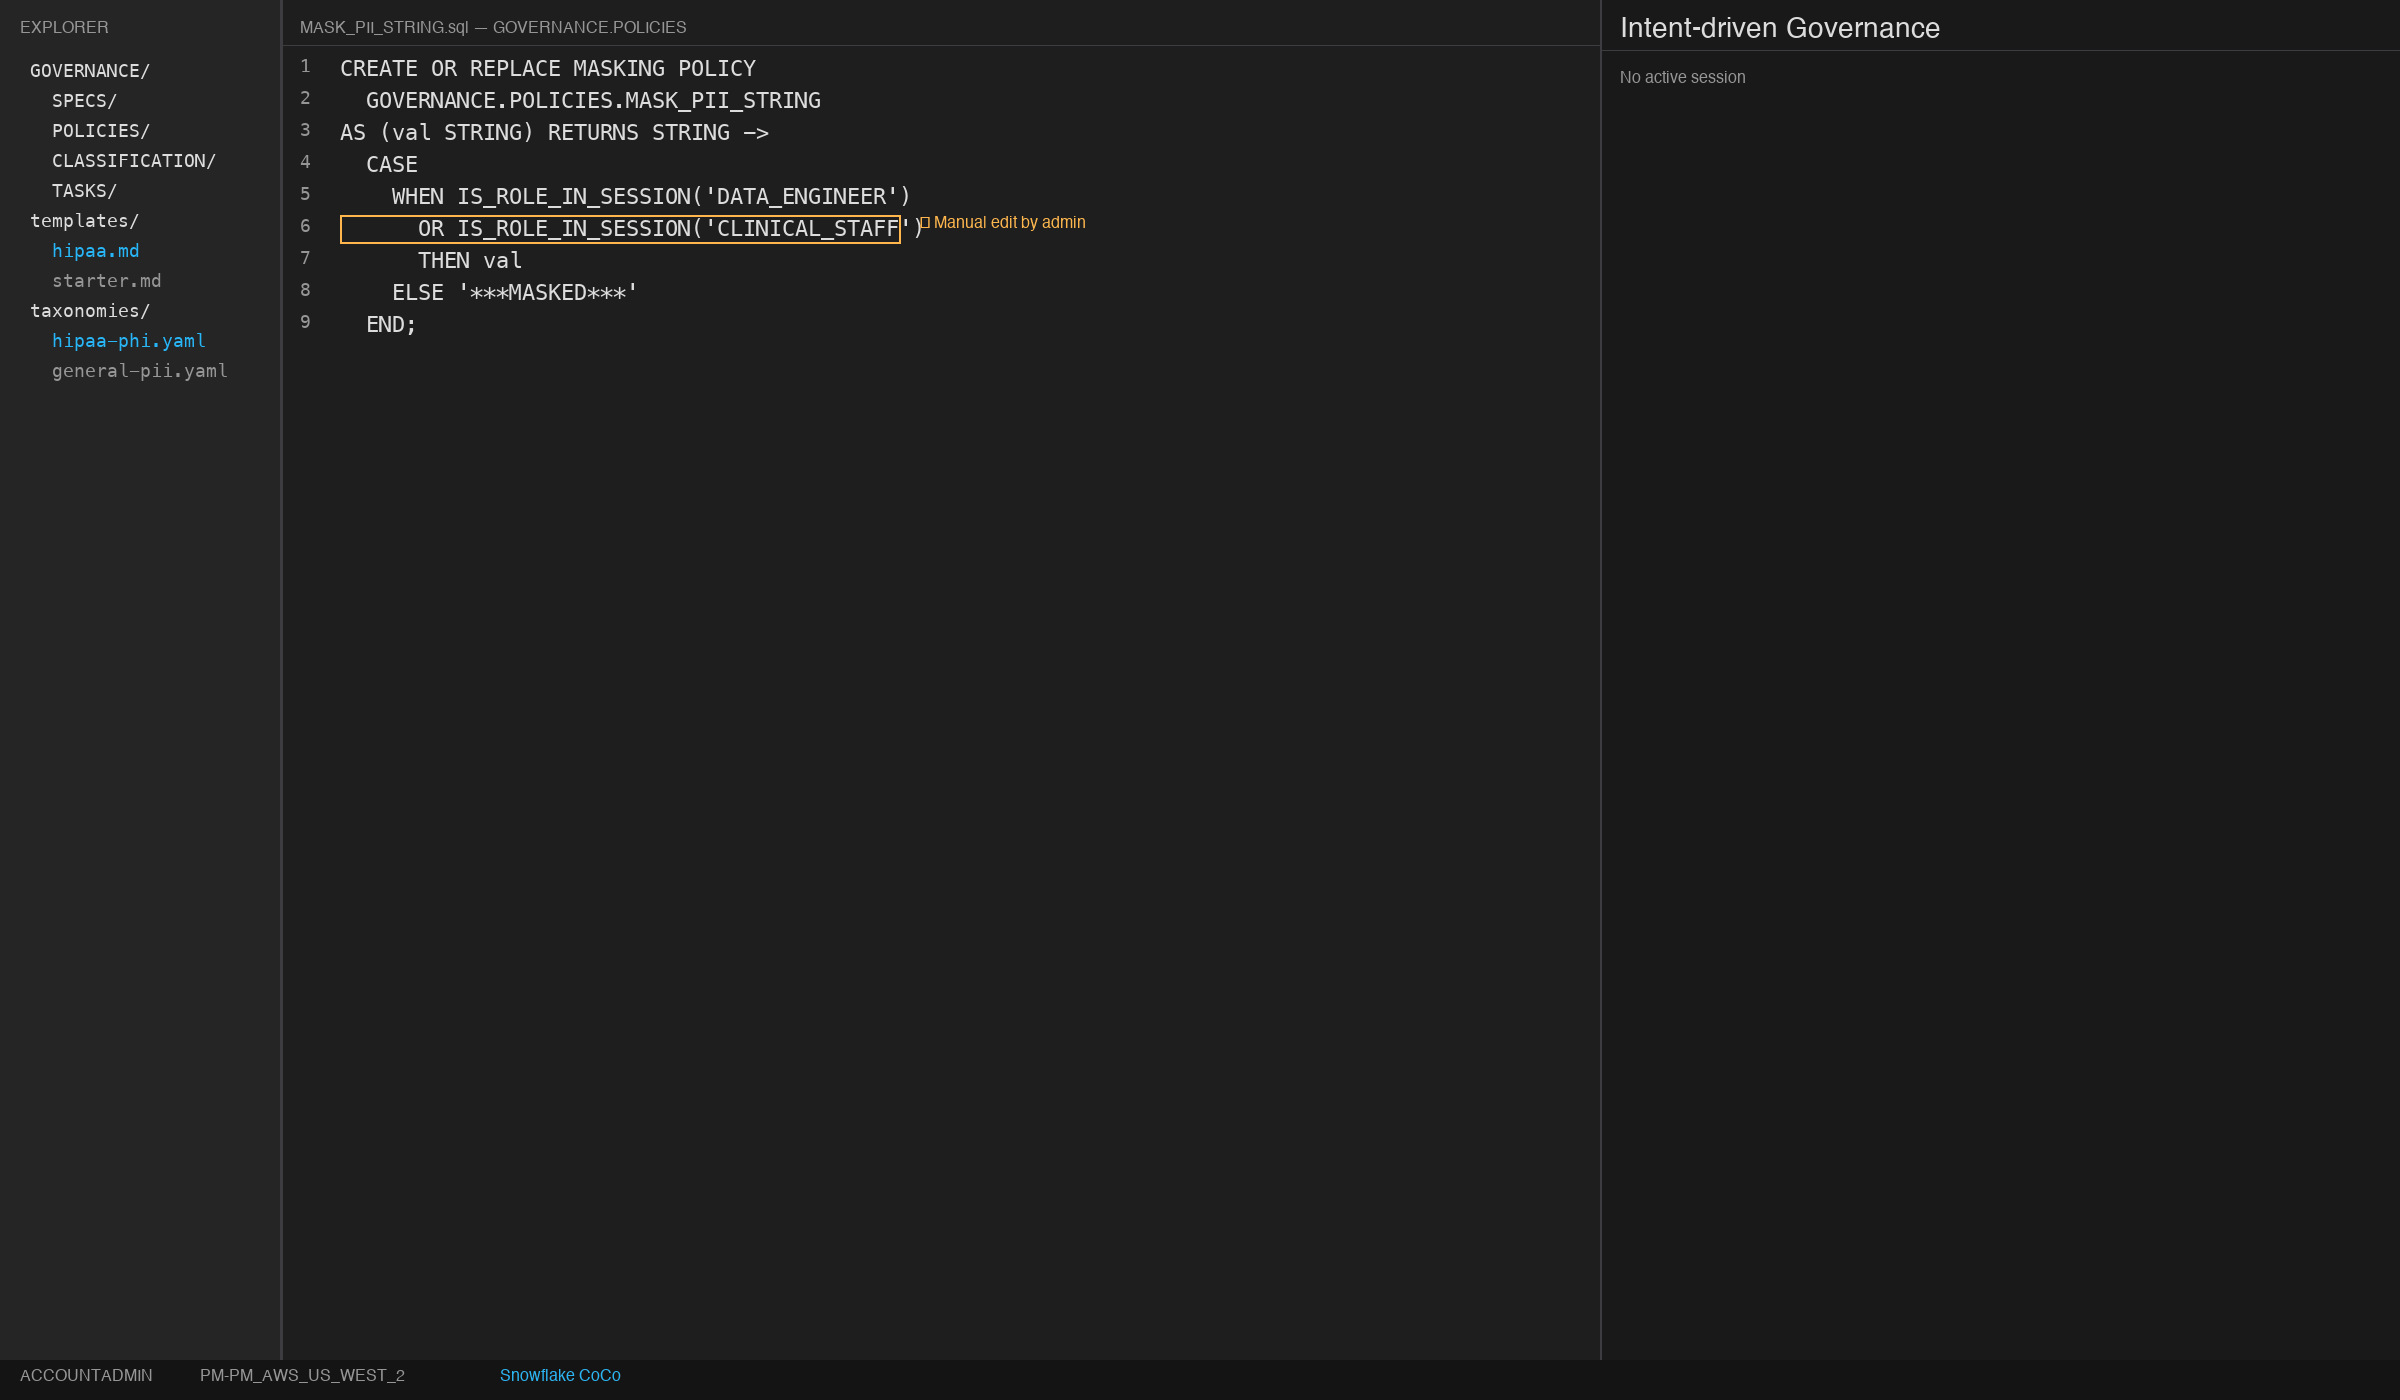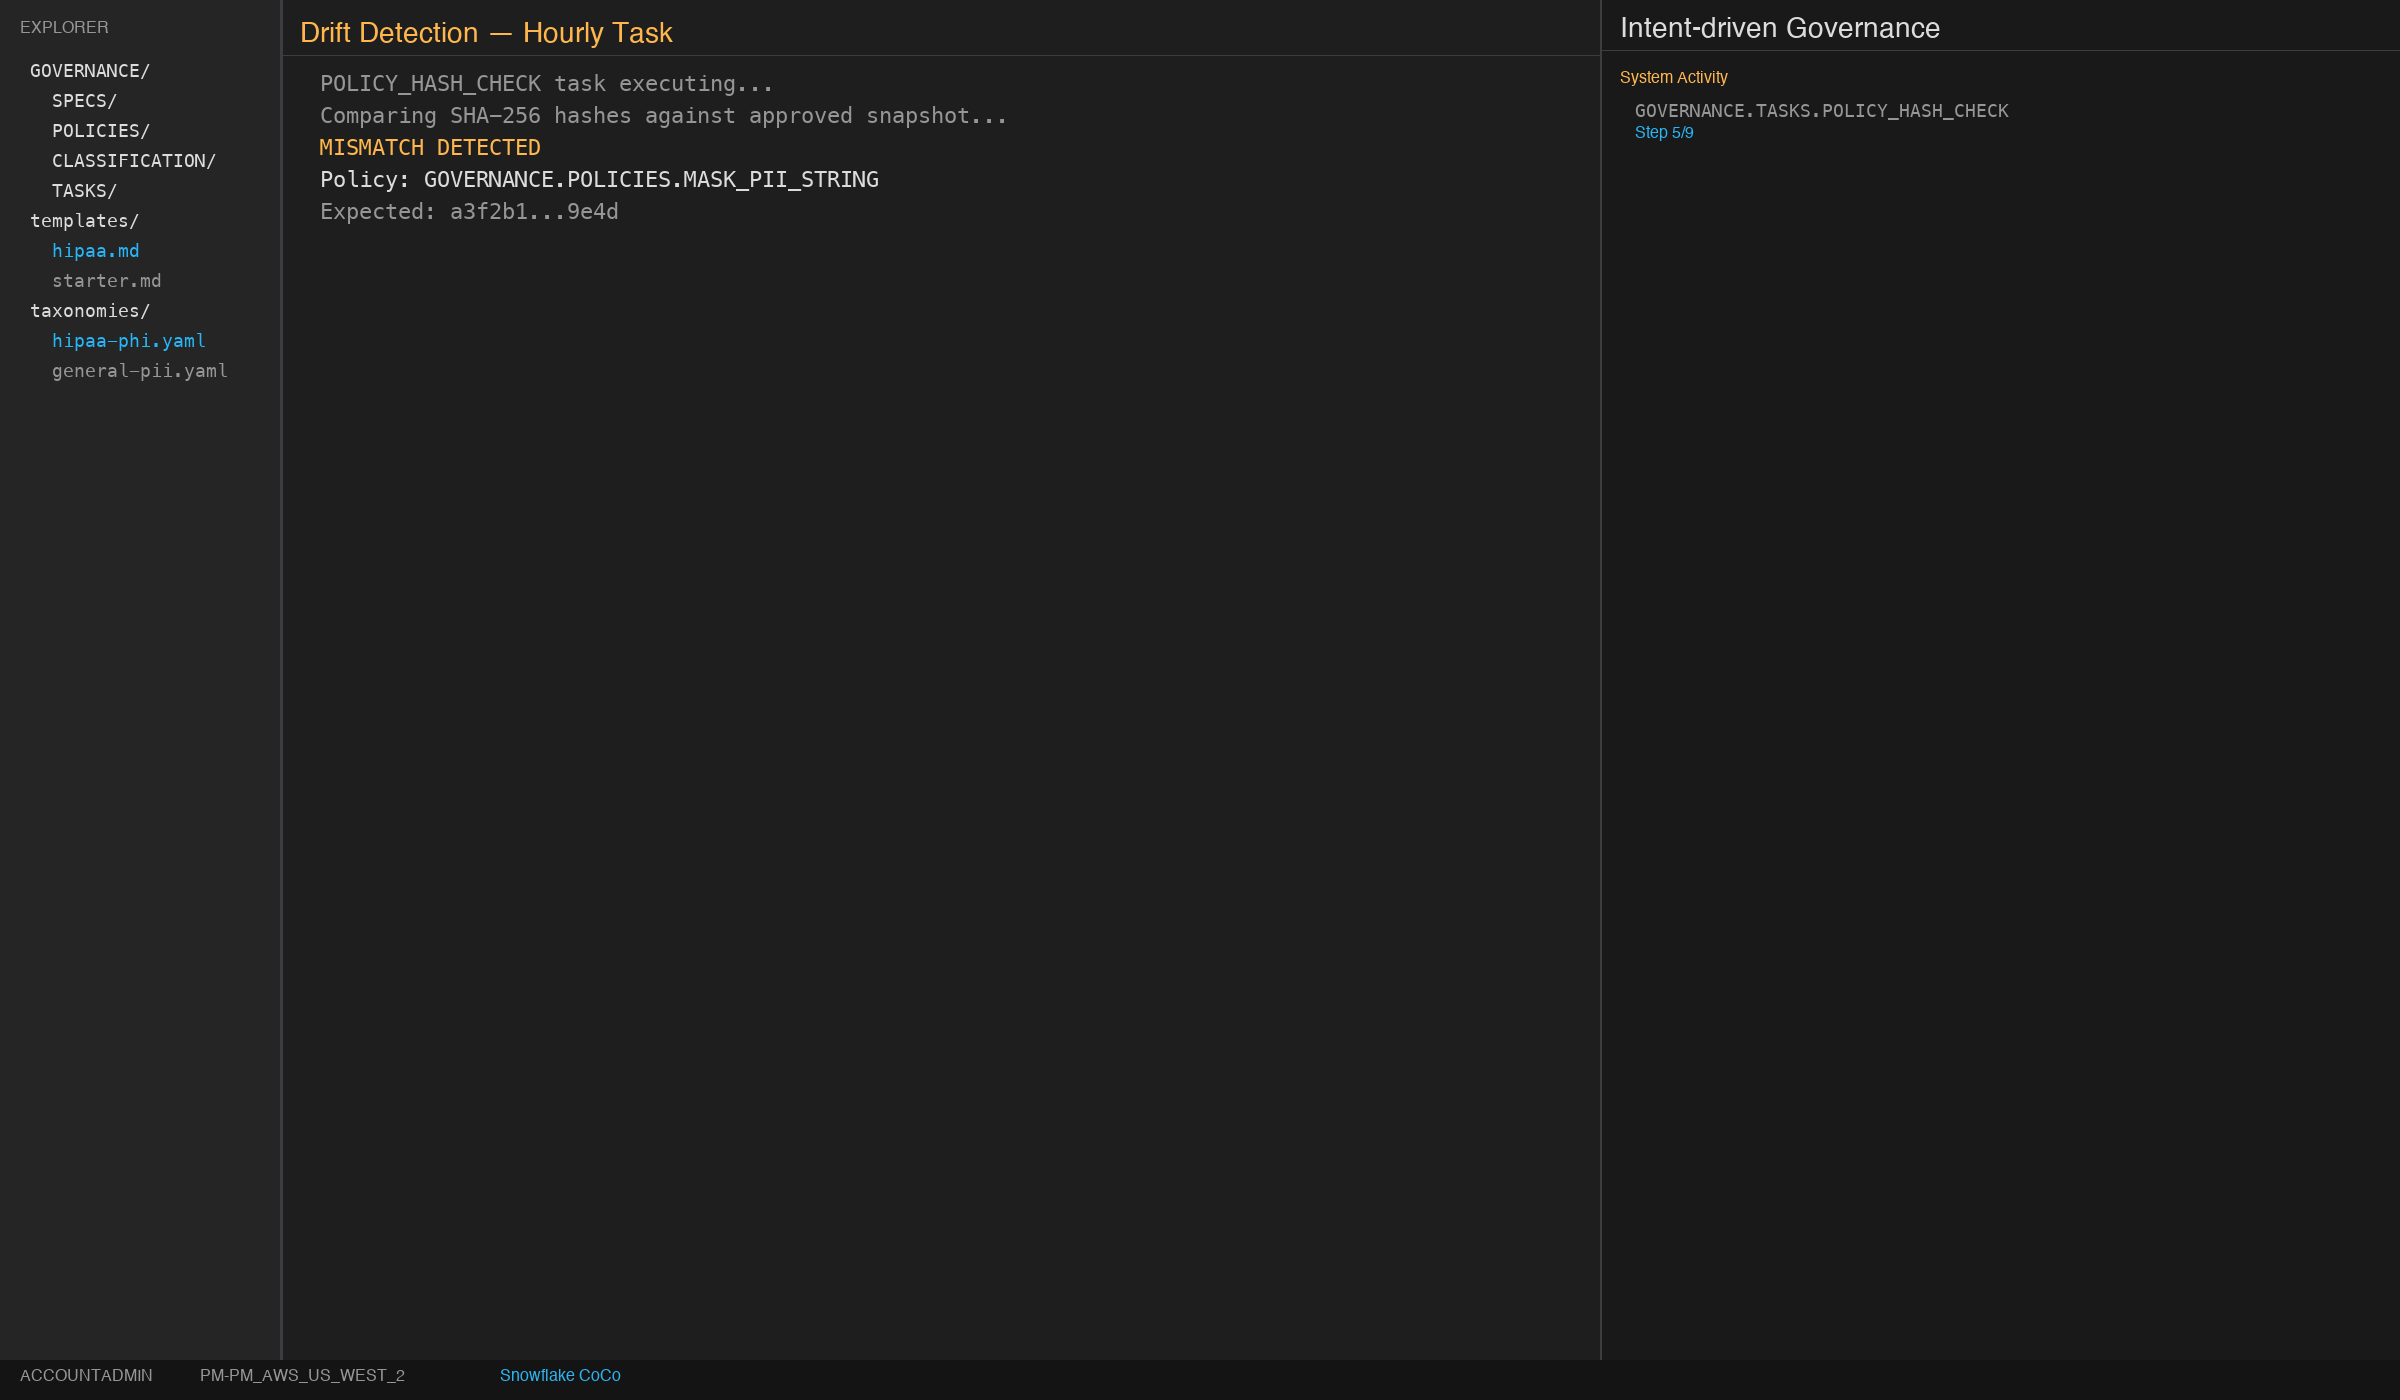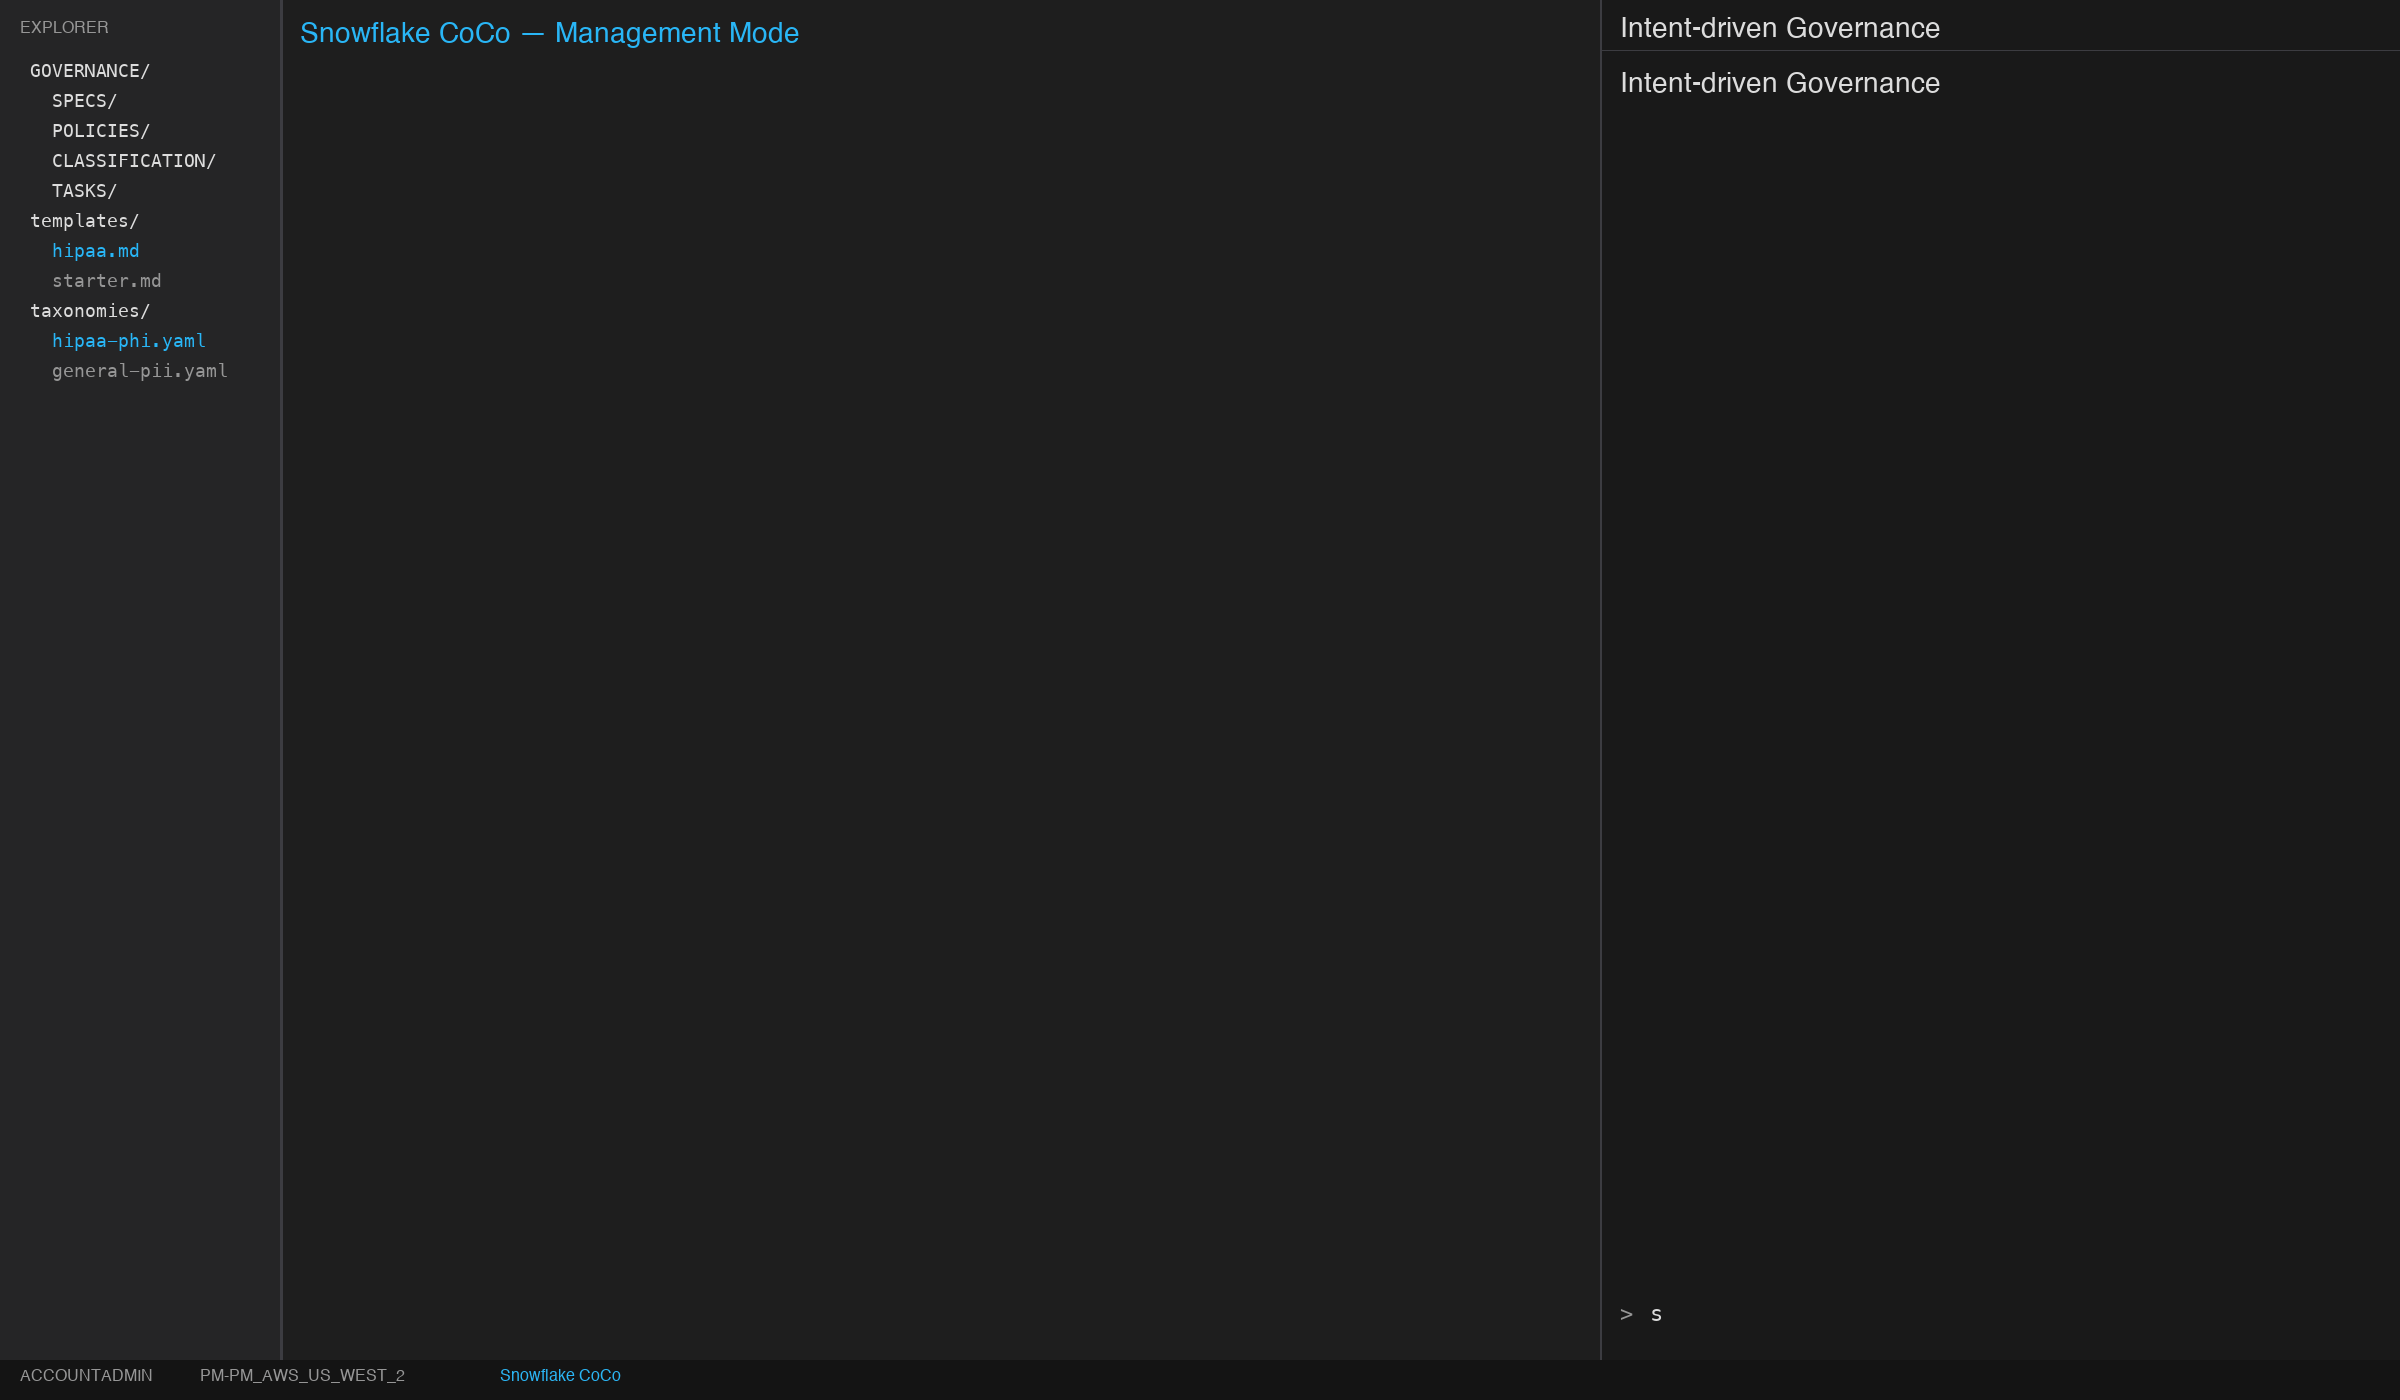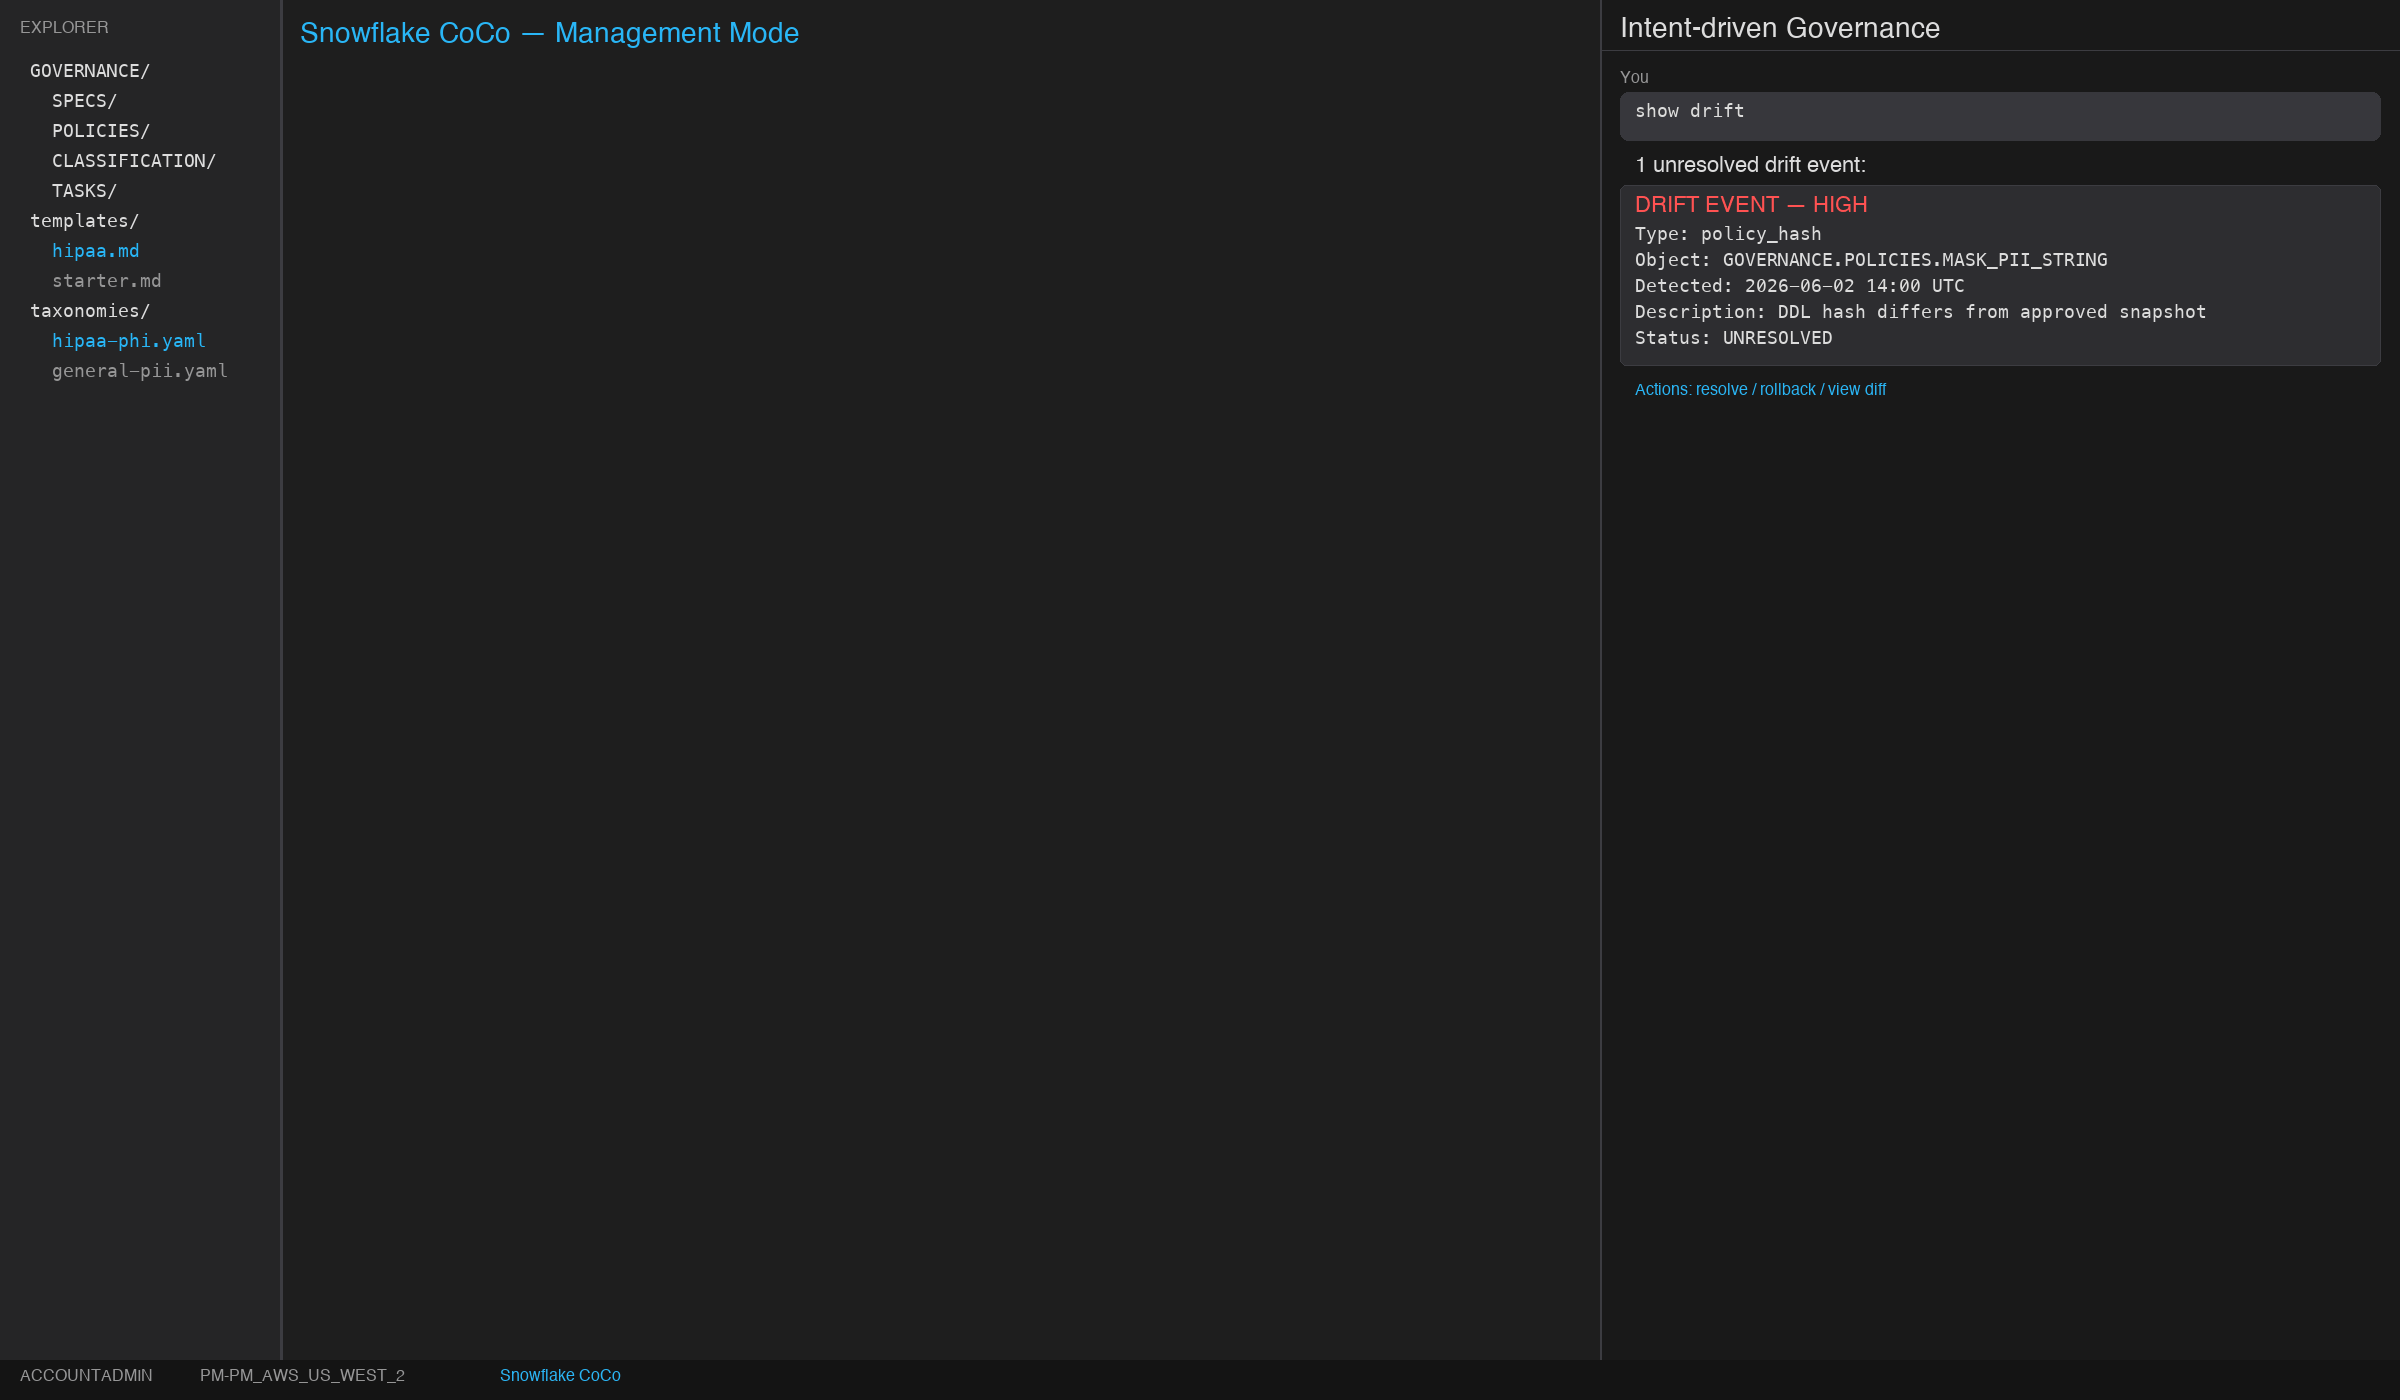
機密データの保護に終わりはありません。スキーマの変更、新しいロールの追加、ポリシーの変更は日常的に発生します。Intent-Driven Governanceは、定義したスケジュールでドリフト検出タスクを展開し、次のことを実行できます。
- ポリシーの確認:マスキングポリシーDDLへの変更を検出します。
- 分類プロファイルの確認:分類構成を監視し、自動分類の動作や範囲の変更を確認します。
- ロールインベントリの確認:承認されたスナップショット以降にアカウントで追加または削除されたロールにフラグを立てます。
明示された意図から重大度の高い変更が発生した場合、受信トレイまたはWebhookにアラートが送信されます。これにより、適用のドリフトと、それを軽減する方法が示されます。
Intent-Driven GovernanceとSnowflake CoCoの利用開始
Intent-Driven Governanceは現在、すべてのアカウントでパブリックプレビューとして利用可能です。機密データを大規模に保護するという幅広い要件についてCoCoにサポートを依頼して開始するか、ドキュメントを読んで詳細をご確認ください。お客様がIntent-Driven Governanceを使用して、データとAI戦略のためのガバナンスされたデータファウンデーションをどのように構築するかを楽しみにしています。
この記事には、将来の製品提供に関するものを含む将来予想に関する記述が含まれており、製品提供を約束するものではありません。実際の結果および提供内容は異なる場合があり、既知および未知のリスクならびに不確実性の影響を受けます。詳細は最新の10-Qをご覧ください。